Computable.nl
  • Thema’s
    • Carrière
    • IT Strategy & Governance
    • Cloud & Infrastructure
    • Data & AI
    • Security & Risk
    • Software & Development
    • Digitale werkplek
  • Sectoren
    • Channel
    • Financiële dienstverlening
    • Logistiek
    • Onderwijs
    • Overheid
    • Zorg
  • Awards
    • Computable Awards
    • Nieuws
    • Winnaars
    • Partner worden
    • Inzendingen
    • De jury en experts
  • Vacatures
    • Vacatures bekijken
    • Vacatures plaatsen
  • Bedrijven
    • Profielen
    • Producten & Diensten
  • Kennisbank
  • Magazine
    • Magazine
    • Adverteren in het magazine
  • Nieuwsbrief

Home » Security & Risk

DIVD-vrijwilligers hacken energiesysteem

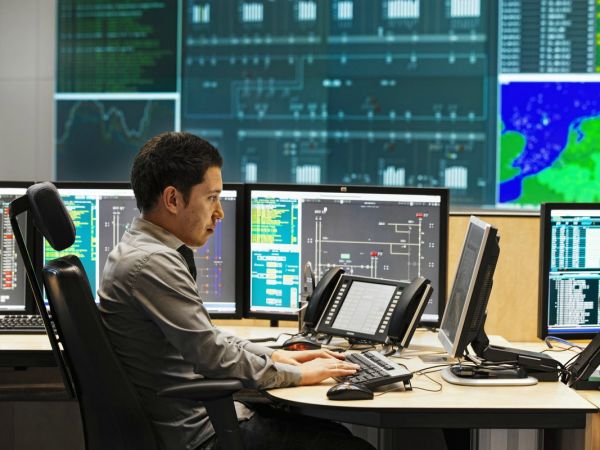
Tennet controlcenter energienet
19 maart 2025 - 12:38ActueelSecurity & RiskDIVD
Alfred Monterie
Alfred Monterie
Google logo initiaal icoon
Computable toevoegen als voorkeursbron

Het Dutch Institute for Vulnerability Disclosure (DIVD) gaat de digitale weerbaarheid versterken van het kwetsbare energiesysteem. Het project, getiteld Coordinated Vulnerability Disclosure, richt zich op kennisontwikkeling, samenwerking en bewustwording binnen de sector. Een onderdeel is het opzetten van een IoT Hacking-lab om slimme apparaten te onderzoeken die deel uitmaken van het internet of things. 

De testen omvatten randapparatuur zoals laadpalen, thuisbatterijen en omvormers. Als vrijwilligersorganisatie kan DIVD ook kijken waar netbeheerders niet kunnen of mogen komen. Bedrijven en de overheid mogen namelijk alleen hacken met geïnformeerde toestemming. Hoewel diverse instanties slimme apparaten testen en veiligheidsnormen opstellen, hebben netbeheerders alleen controle over het energienetwerk tot de aansluiting. Samen met andere partijen kan DIVD kwetsbaarheden vinden en oplossen. 

Een ander doel is bewustwording te creëren bij fabrikanten, overheden en andere relevante partijen binnen de energiesector. DIVD zal onderzoeksresultaten delen met autoriteiten en partners ter ondersteuning van handhaving en betere implementaties. Dit project wordt mede mogelijk gemaakt door financiële ondersteuning van het SIDN Fonds en door netwerkpartner Topsector Energie.

Zwaktes

DIVD heeft binnen de energiesector meerdere zwaktes opgespoord. Begin dit jaar vonden vrijwilligers zeventien nieuwe kwetsbaarheden (zero-days) in laadpalen van fabrikant Iocharger waarbij ze in staat waren deze laadpalen over te nemen.

In 2024 vonden Hidde Smit en Wietse Boonstra, researchers bij DIVD, zes zero-day-kwetsbaarheden in de Enphase-omvormers. Ze hadden daarmee volledige toegang tot miljoenen zonnepanelen.

In 2022 vond Jelle Ursem, eveneens researcher bij de vrijwilligersorganisatie, de inloggegevens van het superadminaccount van het beheerplatform van de SolarMan-omvormers, waarmee hij meer dan een miljoen omvormers had kunnen saboteren. In al deze gevallen hadden cybercriminelen de mogelijkheid het energienet te beïnvloeden en ontwrichten.
Meer over

hackers

Deel

    Inschrijven nieuwsbrief Computable

    Door te klikken op inschrijven geef je toestemming aan Jaarbeurs B.V. om je naam en e-mailadres te verwerken voor het verzenden van een of meer mailings namens Computable. Je kunt je toestemming te allen tijde intrekken via de af­meld­func­tie in de nieuwsbrief.
    Wil je weten hoe Jaarbeurs B.V. omgaat met jouw per­soons­ge­ge­vens? Klik dan hier voor ons privacy statement.

    Whitepapers

    Computable.nl

    Netwerk als cruciale securitylaag

    Waarom connectiviteit een sleutelrol krijgt in moderne security

    Computable.nl

    De Nieuwe Realiteit van OT Security

    Waarom kritieke systemen om een andere securityaanpak vragen

    Computable.nl

    Videobeveiliging naar de cloud

    Ontwikkelingen in videobeveiliging en cloud-gebaseerde securityplatformen

    Geef een reactie Reactie annuleren

    Je moet ingelogd zijn op om een reactie te plaatsen.

    Populaire berichten

    Meer artikelen

    Uitgelicht

    Partnerartikel
    Security & Risk

    De Cyberbeveiligingswet en NEN7510: wa...

    Sinds 15 augustus 2026 is de Cyberbeveiligingswet van kracht, de vertaling van de Europese NIS2-richtlijn. Voor de zorgsector is dat een aanscherping: cyberbeveiliging is voor het eerst een keiharde wettelijke...

    Meer persberichten

    Meer lezen

    cyberaanval rusland
    Data & AI

    Kort: Gestolen data van Philips en Shell online, Koop wordt Logius (en meer)

    Ai in het soc: humans in de loop en in de lead
    Security & Risk

    Ai in het soc: humans in de lead en in de loop

    Security & Risk

    Citrix‑lek OM kwam door capaciteitsgebrek, ‘oude meuk’ en afwezige ict-monitoring

    nieuw icoontje voor ai-content
    Data & AI

    Kort: Google-detector voor ‘ai-watermerk’, datacenter Russisch Yandex geraakt door drone-aanval

    Security & Risk

    Ai jaagt cy­ber­drei­gin­gen aan, or­ga­ni­sa­ties moeten veer­krach­tig worden

    Risico, risk
    Carrière

    Kort: Agents vergroten risico sw-­kwets­baar­he­den, SAS lanceert platform ai-toezicht (en meer)

    ...

    Footer

    Direct naar

    • Carrièretests
    • Kennisbank
    • Computable Awards
    • Magazine
    • Ontvang Computable e-Magazine
    • Cybersec e-Magazine
    • Topics
    • Phishing
    • Ransomware
    • NEN 7510

    Producten

    • Adverteren en meer…
    • Jouw Producten en Bedrijfsprofiel
    • Whitepapers & Leads
    • Vacatures & Employer Branding
    • Persberichten
    • Persberichten bekijken
    • Blogwire

    Contact

    • Colofon
    • Computable en de AVG
    • Service & contact
    • Inschrijven nieuwsbrief
    • Inlog

    Social

    • Facebook
    • X
    • LinkedIn
    • YouTube
    • Instagram
    © 2026 Jaarbeurs
    • Disclaimer
    • Gebruikersvoorwaarden
    • Privacy statement
    Computable.nl is een product van Jaarbeurs