
Wat is NIS2?
NIS2 (Network and Information Security Directive 2) is een Europese richtlijn die de cyberbeveiliging en digitale weerbaarheid binnen de EU moet versterken. Het is de opvolger van de oorspronkelijke NIS-richtlijn uit 2016 en stelt strengere eisen aan organisaties op het gebied van risicobeheer, beveiligingsmaatregelen en het melden van incidenten. Er gelden een aantal verplichtingen voor organisaties die onder de wet vallen:
- Registratieplicht: registratie in het nationaal entiteitenregister.
- Zorgplicht: risico’s in kaart brengen en passende beveiligingsmaatregelen nemen.
- Meldplicht: significante cyberincidenten zo snel mogelijk en uiterlijk binnen 24 uur melden bij de toezichthouder en het bevoegde CSIRT.
In Nederland wordt NIS2 omgezet in nationale wetgeving via de Cyberbeveiligingswet. Het NCSC en sectorale CSIRT’s ondersteunen organisaties; verschillende toezichthouders zien toe op naleving.
Waarom is NIS2 nu relevant?
DEADLINES. De Cyberbeveiligingswet (Cbw) is op 15 augustus 2026 in werking getreden. Naar verwachting ruim 8.000 organisaties in Nederland krijgen daardoor te maken met concrete wettelijke verplichtingen.
BESTUURLIJKE VERANTWOORDELIJKHEID. Cybersecurity is niet langer alleen een it-aangelegenheid, maar ook een bestuurlijke verantwoordelijkheid. Het bestuur moet maatregelen goedkeuren en toezicht houden op de uitvoering.
WEERBAARHEID KUNNEN AANTONEN. Organisaties moeten niet alleen beleid en maatregelen hebben, maar ook aantoonbaar kunnen maken dat zij hun cyberrisico’s beheersen en daadwerkelijk weerbaar zijn.
Lees ook: Helft organisaties mist deadline registratie Cyberbeveiligingswet (NIS2).
Welke organisaties vallen onder NIS2?
De Cbw onderscheidt twee categorieën:
| Essentiële entiteiten of sectoren | Belangrijke entiteiten of sectoren: |
| Energie | Digitale aanbieders |
| Transport | Post- en koeriersdiensten |
| Bankwezen | Afvalstoffenbeheer |
| Drinkwater | Levensmiddelen |
| Digitale infrastructuur | Chemische stoffen |
| Beheer ict-diensten | Onderzoek |
| Ruimtevaart | Vervaardiging |
| Infrastructuur financiële markt | |
| Gezondheidszorg | |
| Afvalwater | |
| Overheid |
Of een organisatie onder de Cbw valt, hangt af van sector, type organisatie en omvang. Bepaalde organisaties vallen ook ongeacht hun omvang onder de wet, zoals aanbieders van vertrouwensdiensten en bepaalde domeinnaam- en elektronische communicatiediensten.
Ook organisaties in de toeleveringsketen kunnen onder de wet vallen, afhankelijk van hun activiteiten en rol.
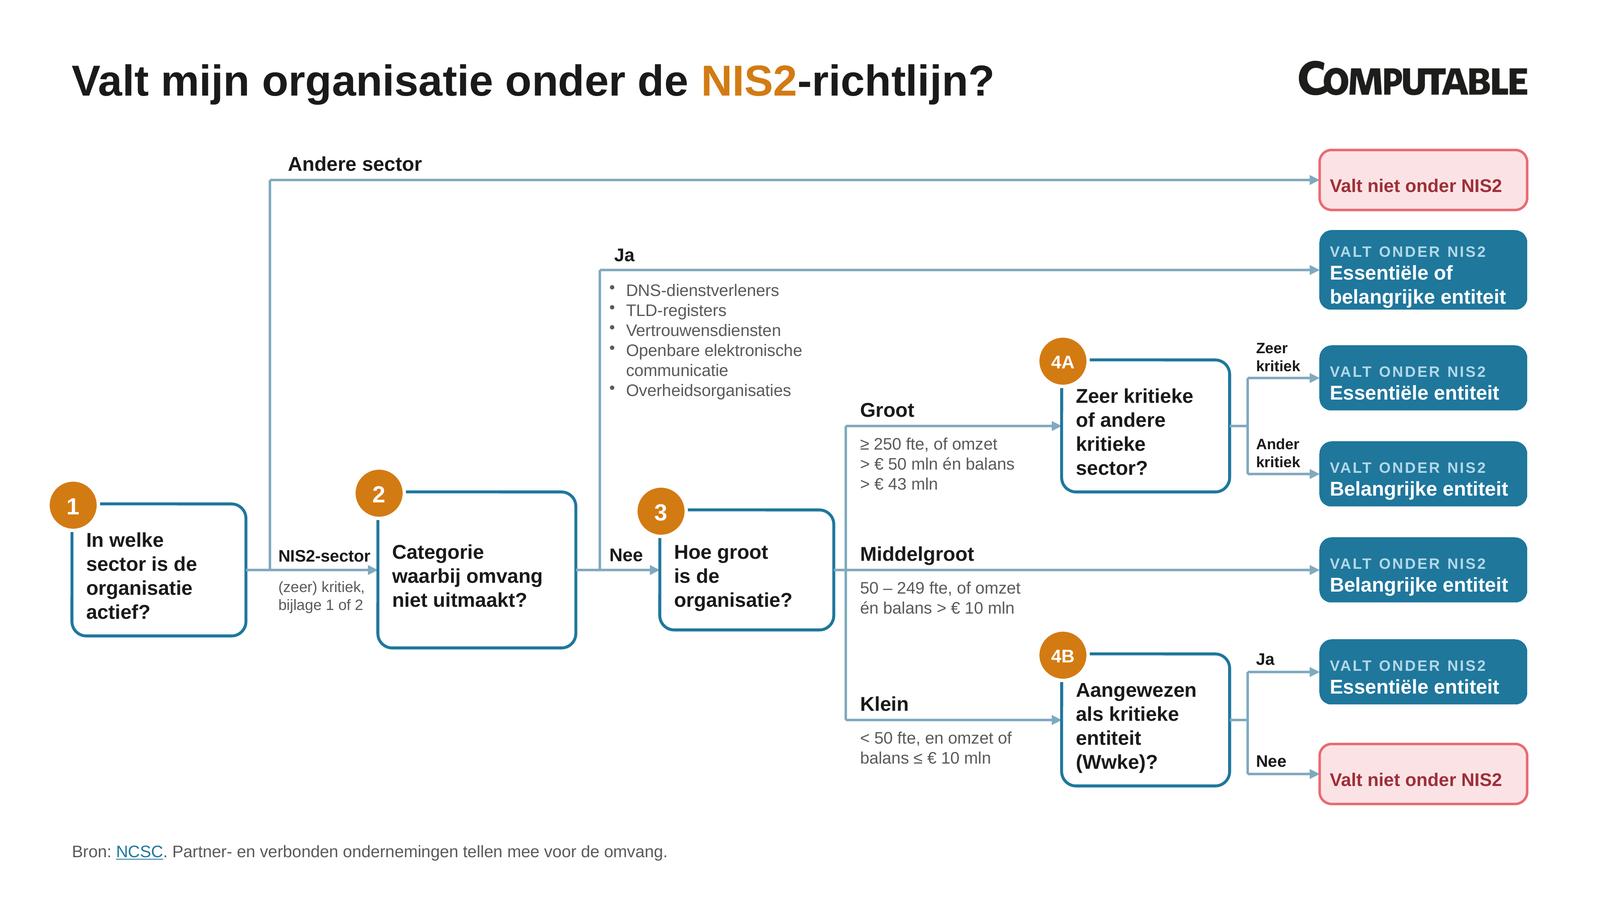
Doe de zelfevaluatie
Checklist: NIS2-compliance borgen in de praktijk
| Checkpoint | Toelichting |
| 1: Bepaal of de wet op uw organisatie van toepassing is | Controleer of uw organisatie onder de Cbw valt op basis van sector, omvang en andere wettelijke criteria. Gebruik hiervoor de NIS2-zelfevaluatie. |
| 2: Registreer uw organisatie | Organisaties die onder de Cbw vallen, moeten zich registreren in het Nationaal entiteitenregister. |
| 3: Breng de zorgplicht in de praktijk | Voer een risicoanalyse uit en neem passende maatregelen voor onder meer:
|
| 4: Richt de meldplicht in | Zorg dat significante incidenten tijdig worden herkend, beoordeeld en gemeld. Een vroegtijdige melding moet zo snel mogelijk en uiterlijk binnen 24 uur worden gedaan bij het bevoegde CSIRT en de toezichthouder. |
| 5: Borg compliance continu | NIS2-compliance is geen eenmalige checklist of certificaat. Test maatregelen regelmatig, evalueer risico’s en verbeter processen continu. Leg bovendien duidelijk vast wie beslist, wie opvolgt en wie verantwoordelijk is. |
| 6: Maak cybersecurity een bestuurszaak | Het bestuur moet beveiligingsmaatregelen goedkeuren, toezicht houden en over voldoende kennis beschikken om cyberrisico’s te beoordelen. Compliance en verantwoordelijkheid kunnen niet volledig worden gedelegeerd. |
Welke maatregelen en oplossingen helpen organisaties om aan NIS2 te voldoen?
| Maatregel | Toelichting |
| 1. Risicoanalyse uitvoeren. | Begin met het in kaart brengen van de kritieke processen, assets en dreigingen die relevant zijn voor de organisatie. |
| 2. Stel een Incident Response Plan op. | Leg rollen en verantwoordelijkheden vast en zorg voor forensic readiness, zodat digitaal sporenonderzoek mogelijk is. |
| 3. Bedrijfscontinuïteit borgen. | Stel een back-upstrategie op, maak herstelplannen en oefen regelmatig met fictieve incidenten. |
| 4. Toeleveringsketen beveiligen. | Breng leveranciers in kaart en maak duidelijke afspraken over cyberbeveiliging. |
| 5. Cyberhygiëne op orde. | Pas de basisprincipes van digitale weerbaarheid toe, bied medewerkers cybersecuritytrainingen aan en bevorder een veiligheidscultuur binnen de organisatie. |
| 6. Netwerk- en informatiesystemen beveiligen. | Installeer beveiligingsupdates tijdig, stel een patchmanagementbeleid op en zorg voor een contactpunt voor het melden van beveiligingslekken. |
| 7. Personeel, toegang en assetbeheer versterken. | Beheer wie toegang heeft tot welke systemen, screen medewerkers voor vertrouwensfuncties en gebruik Identity and Access Management (IAM). |
| 8. Sterke authenticatie gebruiken. | Gebruik passkeys en multifactorauthenticatie waar passend, in ieder geval voor accounts die via internet bereikbaar zijn, beheerdersaccounts en accounts op essentiële systemen. |
| 9. Cryptografiebeleid opstellen. | Leg vast waar en hoe encryptie en cryptografische technieken worden toegepast en beheer de bijbehorende sleutel |
| 10. Effectiviteit van maatregelen periodiek beoordelen. | Test beveiligingsmaatregelen periodiek en verbeter ze op basis van de resultaten. Een ISMS (Information Security Management System) kan helpen om dit proces structureel te borgen. |
Whitepapers over NIS2
Welke technologieën ondersteunen NIS2-compliance en cyberweerbaarheid?
| Technologie | Toelichting |
| 1. Risicomanagement en ISMS | Raamwerken zoals ISO/IEC 27001 en een Information Security Management System (ISMS) helpen om risico’s, maatregelen en verantwoordelijkheden structureel vast te leggen en aantoonbaar te beheren. Lees meer over risicomanagement … |
| 2. Netwerkbeveiliging en hardening | Firewalls, netwerksegmentatie, IDS/IPS, patchmanagement en hardening beschermen it- en ot-omgevingen tegen kwetsbaarheden en ongewenste toegang. Lees meer over patchmanagement… |
| 3. Identity & Access Management (IAM) | IAM helpt organisaties om toegangsrechten centraal te beheren en sterke authenticatie, zoals MFA en phishing-resistente authenticatie, toe te passen. Lees meer over IAM… |
| 4. Back-up en herstel | Back-up- en recoveryoplossingen ondersteunen bedrijfscontinuïteit. Back-ups moeten regelmatig worden getest om zeker te zijn dat kritieke systemen daadwerkelijk kunnen worden hersteld. Lees meer over back-up… |
| 5. Encryptie en cryptografie | Encryptie beschermt gegevens tijdens opslag en transport. Een cryptografiebeleid legt vast welke technieken, standaarden en sleutelbeheerprocessen worden gebruikt. Lees meer over cryptografie… |
| 6. Attack-surface management | Tools voor internet-exposure en attack-surface management brengen externe assets en kwetsbaarheden in kaart en helpen blinde vlekken te ontdekken. Lees meer over threat detection… |
| 7. Security testing en monitoring | Penetratietesten, vulnerability management, continue monitoring en purple teaming helpen controleren of beveiligingsmaatregelen daadwerkelijk effectief zijn. Lees meer over vulnerability management … |
| 8. Incident response en forensics | Incident Response-platformen, logging en forensische tooling ondersteunen detectie, onderzoek en herstel na incidenten en helpen organisaties aan hun meld- en rapportageverplichtingen te voldoen. Lees meer over security operations… |
| 9. Supply chain security | Technologie voor third-party risk management helpt leveranciers en afhankelijkheden in kaart te brengen en cyberrisico’s in de keten te monitoren. |

Negen veelgemaakte fouten bij het realiseren van NIS2-compliance
- Compliance verwarren met weerbaarheid – een certificaat of vinkje bewijst niet dat maatregelen in de praktijk effectief zijn.
- Te laat registreren – organisaties stellen te laat vast of zij onder de Cyberbeveiligingswet vallen of vergeten zich te registreren.
- Cybersecurity bij it neerleggen – NIS2 maakt cyberbeveiliging expliciet een verantwoordelijkheid van het bestuur.
- Bestuurlijke kennis onderschatten – bestuurders moeten risico’s kunnen beoordelen en de juiste beslissingen kunnen nemen.
- Onduidelijk eigenaarschap – het is niet duidelijk wie verantwoordelijk is voor risico’s, maatregelen en opvolging.
- Leveranciersrisico’s onderschatten – organisaties hebben onvoldoende zicht op de cyberrisico’s in hun toeleveringsketen.
- Basisbeveiliging verwaarlozen – bijvoorbeeld gebrekkig toegangsbeheer, oude accounts of verouderde systemen.
- Bekende tekortkomingen niet aanpakken – risico’s die zijn vastgesteld maar niet worden opgevolgd, kunnen later extra zwaar wegen.
- Maatregelen niet regelmatig toetsen – organisaties controleren onvoldoende of beveiligingsmaatregelen nog effectief zijn.
Kort samengevat: de grootste valkuil is NIS2 behandelen als een eenmalige compliance-oefening, in plaats van als een continu proces van risico’s herkennen, maatregelen uitvoeren en effectiviteit toetsen.
Hoe meet je de voortgang en effectiviteit van NIS2-compliance?
| Stap | Toelichting |
| 1. Voer periodiek een risicoanalyse uit | Breng kritieke systemen, dreigingen en kwetsbaarheden in kaart en vergelijk dit met de actuele weerbaarheid. |
| 2. Beoordeel de effectiviteit van maatregelen | Toets regelmatig of beveiligingsmaatregelen daadwerkelijk werken, bijvoorbeeld via audits, tests en een ISMS. |
| 3. Gebruik de NIS2-Quickscan | Gebruik de Quickscan van de RDI als praktische zelftoets om verbeterpunten te identificeren. |
| 4. Gebruik toezicht en audits als externe toets | Inspecties door de RDI kunnen aantonen of risico’s voldoende worden beheerst en maatregelen passend zijn |
| 5. Leer van incidenten | Analyseer incidenten, meldingen en herstelacties. Kijk vooral of maatregelen effectief waren en welke verbeteringen nodig zijn. |
| 6. Meet niet alleen compliance, maar ook weerbaarheid | Een certificaat of audit zegt niet alles. Belangrijker is of de organisatie aantoonbaar risico’s beheerst, incidenten snel kan detecteren en effectief kan reageren. |
Welke rollen en verantwoordelijkheden zijn betrokken bij NIS2-compliance?
NIS2-compliance is niet alleen een taak van it of security, maar een verantwoordelijkheid van de hele organisatie:
- Bestuur: eindverantwoordelijk voor cyberbeveiliging. Het bestuur keurt maatregelen goed, houdt toezicht op de uitvoering en moet voldoende kennis hebben om cyberrisico’s te beoordelen.
- Ciso en securityteam: adviseren het bestuur, coördineren de uitvoering van maatregelen en bewaken de naleving van het beveiligingsbeleid.
- It- en operationele teams: implementeren en beheren technische maatregelen, zoals toegangsbeheer, patchmanagement, monitoring en incidentrespons.
- Medewerkers: dragen bij aan cyberweerbaarheid door beveiligingsrichtlijnen te volgen en deel te nemen aan trainingen en bewustwordingsprogramma’s.
- Leveranciers en ketenpartners: spelen een belangrijke rol omdat risico’s in de toeleveringsketen onderdeel zijn van NIS2. Organisaties moeten leveranciers beoordelen en afspraken maken over cyberbeveiliging.
- Toezichthouders en CSIRT’s: houden toezicht op de naleving van de wet en ondersteunen organisaties bij incidenten. Significante incidenten moeten worden gemeld aan het bevoegde CSIRT en de toezichthouder.
Wat gebeurt er als je niet aan de NIS2-wetgeving voldoet?
BOETES. Er kunnen hoge bestuurlijke boetes worden opgelegd. De maximale bedragen verschillen per type organisatie.
INSPECTIES. De toezichthouder kan informatie opvragen, inspecties uitvoeren en verbetermaatregelen opleggen.
BEPERKING VAN ACTIVITEITEN. Bij ernstige of aanhoudende tekortkomingen kunnen aanvullende toezichts- en handhavingsmaatregelen worden opgelegd die de bedrijfsvoering kunnen raken.
AANSPRAKELIJK GESTELD WORDEN. Organisaties kunnen aansprakelijk worden gesteld voor schade als gevolg van onvoldoende cybersecurity.
PERSOONLIJKE GEVOLGEN VOOR BESTUURDERS. Bestuurders zijn medeverantwoordelijk voor de naleving en kunnen bij ernstige tekortkomingen persoonlijk gevolgen ondervinden.
REPUTATIESCHADE. Een incident, overtreding of handhavingsmaatregel kan het vertrouwen van klanten, partners en andere belanghebbenden schaden.
Wie is aansprakelijk voor NIS2-compliance?
- De organisatie is primair verantwoordelijk voor het voldoen aan de Cyberbeveiligingswet (Cbw) als zij onder NIS2 valt.
- Het bestuur is eindverantwoordelijk voor cybersecurity. Het moet maatregelen goedkeuren en toezicht houden op de uitvoering.
- De CISO en IT/security-teams ondersteunen en adviseren het bestuur, maar nemen de bestuurlijke eindverantwoordelijkheid niet over.
- Bestuurders kunnen persoonlijk gevolgen ondervinden wanneer zij hun verantwoordelijkheden niet nakomen.
- Leveranciers en partners vallen niet automatisch onder dezelfde verantwoordelijkheid, maar organisaties moeten de cybersecurityrisico’s in hun toeleveringsketen wel meenemen in hun risicobeheer.
Lees ook: Bestuurders niet klaar voor NIS2
Kort samengevat: niet voldoen aan NIS2 kan leiden tot boetes, toezichtmaatregelen, aansprakelijkheid en reputatieschade, met mogelijk ook gevolgen voor bestuur en bedrijfsvoering.
Met welke kosten moet je rekening houden bij NIS2-compliance?
- De implementatie van NIS2 kan maanden tot jaren in beslag nemen. Grote ondernemingen denken dat het voldoen aan de zorgplicht hen gemiddeld 6.708 uur kost.
- Gemiddeld verwachten middelgrote bedrijven structureel 1.246 uur per jaar kwijt te zijn om te voldoen aan de zorgplicht. Bij grote ondernemingen ligt dit op gemiddeld 3.465 uur per jaar.
- Grote ondernemingen verwachten 44.400 euro per bedrijf aan investeringen, middelgrote ondernemingen zijn gemiddeld 25 mille kwijt.
- De structurele out-of-pocket-kosten (bijvoorbeeld voor externe trainers) van middelgrote en grote ondernemingen liggen niet ver uit elkaar: gemiddeld dertig mille respectievelijk 32.800 euro.
Lees meer: Dit gaat NIS2 jouw bedrijf aan tijd en geld kosten.
Lees ook....
Laatste update: 8 oktober 2026