
Wat is ot?
Ot staat voor Operational Technology. Het is een verzamelnaam voor hardware- en softwaresystemen die verantwoordelijk zijn voor het besturen, bewaken en beheren van processen in de fysieke wereld. Bijvoorbeeld technologie die nodig is om een brug of sluis te bedienen, een waterzuiveringsinstallatie, een energiecentrale of gebouwbeheersystemen te laten functioneren. Concreet gaat het om systemen zoals SCADA, PLC’s, sensoren, robots in fabrieken, toegangspoorten, CCTV-camera’s en kassasystemen.
Ot wordt ook wel aangeduid als IACS (Industrial Automated Control Systems) en speelt een grote rol in sectoren als de maakindustrie, olie en gas, waterschappen, transport en energie. Ook kleinere organisaties maken gebruik van ot, bijvoorbeeld via productiesystemen of toegangscontrole.
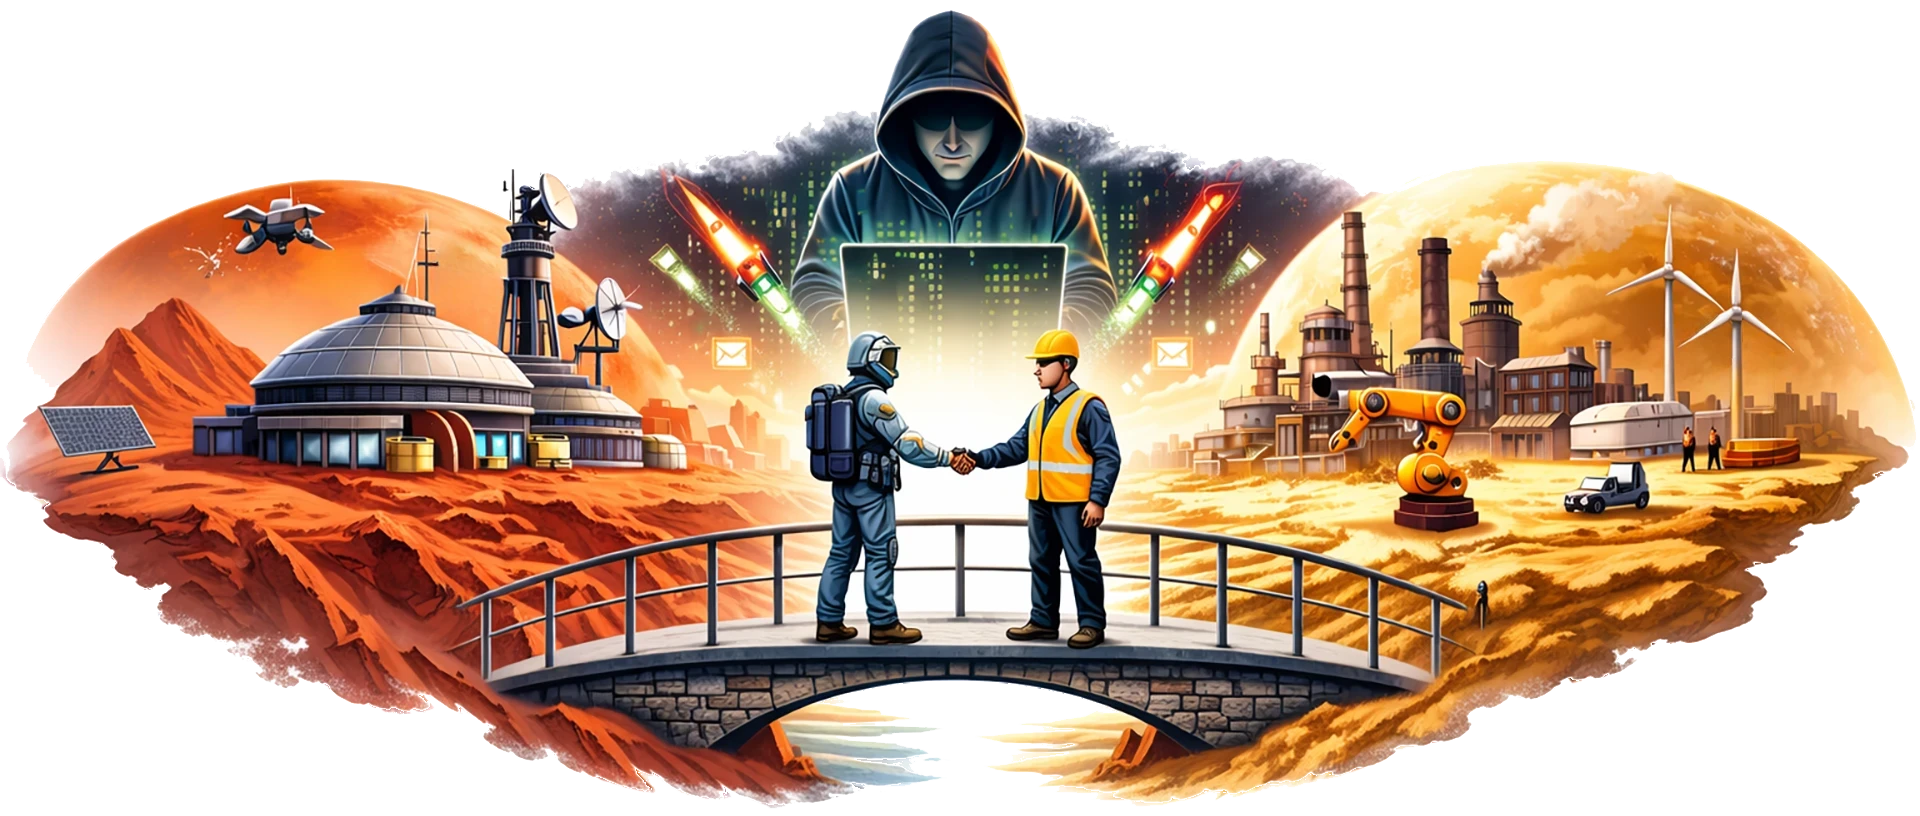
Wat zijn de risico’s van onvoldoende gescheiden it- en ot-netwerken?
VERSPREIDING CYBERAANVALLEN
Malware en aanvallers kunnen vanuit it doorbewegen naar ot.
BLOOTSTELLING KWETSBARE OT-SYSTEMEN
Verouderde of moeilijk te patchen systemen worden bereikbaar vanuit it of internet.
UITVAL FYSIEKE PROCESSEN
Een aanval kan productie, energievoorziening, waterbeheer of andere processen verstoren.
LATERALE BEWEGING
Zonder segmentatie kunnen aanvallers zich eenvoudiger door het netwerk verplaatsen.
ONDUIDELIJKE VERANTWOORDELIJKHEDEN
Verschillen tussen it- en ot-teams kunnen leiden tot onbeheerde koppelingen en beveiligingsrisico’s.
Kort samengevat: door een zwakke it/ot-scheiding kan een relatief beperkt it-incident uitgroeien tot een incident met operationele, fysieke en bedrijfskritische gevolgen.
Waarom is veilige scheiding van it- en ot-netwerken belangrijker dan ooit?
- Meer verbindingen, groter aanvalsoppervlak: ot is minder geïsoleerd dan vroeger en daardoor makkelijker bereikbaar.
- Grotere impact van incidenten: een aanval op ot kan niet alleen data raken, maar ook productie, energie, water of andere fysieke processen verstoren.
- Veel legacy in ot: ot-systemen gaan lang mee en zijn vaak moeilijk of niet te patchen. Segmentatie is dan een belangrijke beschermingslaag.
- Beperken van laterale beweging: een goede scheiding voorkomt dat een incident in it zich eenvoudig verspreidt naar kritieke ot-systemen.
- Meer centrale aansturing: it/ot-convergentie kan ervoor zorgen dat een cyberincident een veel groter deel van de operatie raakt.
- Toenemende regelgeving: organisaties in kritieke sectoren moeten aantoonbare maatregelen nemen om hun netwerk- en informatiesystemen te beschermen.
➡️ Lees ook: Deze 5 ot-incidenten hebben de security-wereld wakker geschud
In welke omstandigheden is veilige scheiding van it- en ot-netwerken relevant?
- It en ot zijn met elkaar of met internet verbonden.
Door digitalisering en beheer op afstand neemt de kans toe dat een incident vanuit it of internet doorstroomt naar ot. Segmentatie beperkt deze verspreiding. - Er zijn verouderde of moeilijk te patchen systemen.
Legacy-ot heeft vaak een lange levensduur en kan niet altijd worden voorzien van beveiligingsupdates. Isolatie of segmentatie beperkt het risico. - Ot bestuurt veiligheids- of bedrijfskritische processen.
Bij bijvoorbeeld energiecentrales, waterbeheer of chemische processen kunnen storingen grote gevolgen hebben. Hiervoor zijn extra sterke scheiding en beveiligingsmaatregelen nodig. - Er zijn externe, draadloze of tijdelijke verbindingen.
Verbindingen van onderhoudspartijen, IIoT-apparaten en andere externe toegang kunnen een ingang vormen voor aanvallers. Gecontroleerde toegang en segmentatie beperken de impact.
Relevante whitepapers
Welke stappen kun je zetten om it- en ot-netwerken veilig te scheiden?
| Aanpak | Toelichting |
| Netwerksegmentatie en segregatie | Deel it en ot op in afzonderlijke zones en beperk communicatie tussen deze zones tot wat noodzakelijk is. |
| Gecontroleerde koppeling tussen it en ot | Laat verkeer tussen de omgevingen via een gecontroleerd koppelvlak verlopen, bijvoorbeeld met een DMZ. Voor kritieke situaties kan een eenrichtingsverbinding of volledige isolatie worden toegepast. |
| Strikte toegangsbeveiliging | Beperk toegang tot ot tot bevoegde personen en systemen. Remote access moet gecontroleerd, beveiligd en traceerbaar zijn. |
| Aanvalsoppervlak beperken | Schakel onnodige services en verbindingen uit, beperk rechten en bescherm legacy-systemen extra. |
| Continue monitoring en detectie | Houd zicht op ot-assets, verbindingen en afwijkend gedrag. Monitor bij voorkeur op een manier die de ot-processen niet verstoort. |
| Organisatie en governance | Leg verantwoordelijkheden tussen it, ot en leveranciers duidelijk vast. Neem ot mee in risicoanalyses, incidentrespons en beveiligingsbeleid. |
| Specifieke aanpak voor legacy-ot | Wanneer systemen niet meer kunnen worden gepatcht, zijn extra isolatie, compensatiemaatregelen en gecontroleerde toegang nodig. |
Welke technologieën ondersteunen een veilige scheiding van it- en ot-netwerken?
| Technologie | Toelichting |
| Netwerksegmentatie | Vlan’s, subnetten, acl’s en microsegmentatie om it, ot en kritieke ot-systemen van elkaar te scheiden. |
| Firewalls en DMZ’s | Gecontroleerde en indirecte communicatie tussen it, ot en externe netwerken. |
| Eenrichtingsverbindingen | Datadiodes en unidirectionele gateways voor situaties waarin verkeer slechts één kant op mag. |
| Fysieke isolatie | Air-gapping voor systemen met zeer hoge beveiligingseisen. |
| Beveiligde remote access | Jump servers/bastion hosts, vpn en mfa voor beheer op afstand. |
| Proxy’s en API-gateways | Gecontroleerde koppelingen tussen ot/legacy-systemen en andere systemen. |
| Ot-monitoring en detectie | Passieve monitoring voor het herkennen van afwijkingen en verdachte activiteiten zonder productieprocessen te verstoren. |
| Ot-architecturen en standaarden | Modellen zoals het Purdue-model en standaarden zoals IEC 62443 ondersteunen de inrichting van zones en beveiligde koppelvlakken. |
Welke rollen zijn betrokken bij de beveiliging van ot-netwerken?
- Management: bepaalt het beleid, stelt middelen beschikbaar en zorgt voor duidelijke verantwoordelijkheden en een veiligheidscultuur.
- Ciso/securityfunctionaris: ontwikkelt het securitybeleid, coördineert risicoanalyses en bewaakt beveiligingseisen en compliance.
- Ot-eigenaar en ot-beheerders: zijn verantwoordelijk voor de veilige werking van ot-systemen, kennen de kritieke processen en bepalen mede welke verbindingen en beveiligingsmaatregelen verantwoord zijn.
- It- en netwerkbeheerders: implementeren en beheren de technische scheiding, zoals segmentatie, firewalls, DMZ’s en gecontroleerde koppelvlakken.
- SOC en OCC: werken samen bij detectie, incidentrespons en herstel. Het SOC richt zich op cybersecurity; het OCC op de operationele procesbesturing.
- Inkoop, juridische functies en contractmanagement: leggen beveiligingseisen vast bij aanschaf, uitbesteding en onderhoud en controleren leveranciers.
- Leveranciers en onderhoudspartijen: moeten aan afgesproken beveiligingseisen voldoen en hun toegang tot ot gecontroleerd gebruiken.
- Operators en medewerkers: volgen beveiligingsprocedures en spelen een belangrijke rol bij veilig gebruik, incidentrespons en herstel.
➡️ Externe toegang verdient extra aandacht. Toegang van leveranciers en onderhoudspartijen moet beperkt, gecontroleerd en traceerbaar zijn, bijvoorbeeld via een DMZ/jump server, mfa en tijdgebonden toegangsrechten.
Zeven veelgemaakte fouten bij het scheiden van it- en ot-netwerken
- Onvoldoende netwerksegmentatie
It, ot en internet zijn onvoldoende van elkaar gescheiden of er is te veel verkeer tussen de segmenten toegestaan. Alleen noodzakelijk verkeer zou tussen it en ot moeten kunnen plaatsvinden. - Onvoldoende zicht op ot-assets
Organisaties hebben niet altijd een actueel overzicht van ot-systemen, verbindingen en kwetsbaarheden. Klassieke it-tools bieden daarbij niet altijd voldoende zicht op ot. - It en ot onvoldoende laten samenwerken
Onduidelijke verantwoordelijkheden en gebrekkige samenwerking tussen it, ot, security en leveranciers maken het moeilijk om risico’s en wijzigingen goed te beheersen. - Legacy-systemen onvoldoende beschermen
Oude ot-systemen kunnen vaak niet of moeilijk worden gepatcht. Wanneer vervanging niet mogelijk is, zijn segmentatie, isolatie en andere compenserende maatregelen nodig. - Onveilige externe toegang
Onderhouds- en leveranciersverbindingen worden soms onvoldoende beperkt, gecontroleerd of gemonitord. Externe toegang moet gecontroleerd en zo beperkt mogelijk worden ingericht, bijvoorbeeld via een DMZ of jump server en mfa. - Ot niet meenemen in security- en continuïteitsbeleid
It-beveiligingsbeleid en incidentresponsplannen worden soms zonder aanpassing op ot toegepast. Ot heeft eigen eisen rond beschikbaarheid, veiligheid en herstel. - Geen duidelijke aanpak voor incidenten en herstel
Organisaties oefenen onvoldoende hoe ze bij een cyberincident veilig kunnen overschakelen, isoleren en herstellen zonder de continuïteit of fysieke veiligheid in gevaar te brengen.
Met welke kpi’s meet je het succes van de scheiding van it- en ot-netwerken?
ASSETDEKKING
Percentage ot-assets dat volledig geïnventariseerd en actueel geregistreerd is.
SEGMENTATIEGRAAD
Percentage ot-systemen dat volgens de vastgestelde netwerkarchitectuur is gesegmenteerd. Meet daarnaast het aantal ongeautoriseerde IT/OT-verbindingen dat wordt gedetecteerd en geblokkeerd.
KWETSBAARHEDEN EN PATCHSTATUS
Percentage ot-systemen dat is gepatcht of waarvoor een gedocumenteerde risicoafweging en compenserende maatregel bestaat.
TOEGANGSBEHEER
Percentage accounts dat aan het least-privilegebeleid voldoet en percentage externe accounts waarvan de toegang periodiek wordt gecontroleerd.
MONOTORING EN DETECTIE
Percentage ot-segmenten dat actief wordt gemonitord en de Mean Time to Detect (mttd) van beveiligingsincidenten.
INCIDENTRESPONS EN HERSTEL
Mean Time to Recover (mttr), het percentage ot-incidenten met een getest herstelplan en de resultaten van hersteltests.
BACK-UP en CONTINUITEIT
Percentage kritieke ot-systemen met actuele, geteste back-ups en een werkende noodprocedure om ot zo nodig van it te isoleren.
AUDIT EN OPVOLGING
Aantal kritieke beveiligingsbevindingen en het percentage dat binnen de afgesproken termijn wordt opgelost.
Lees verder ...

Lees ook het themadossier ot-security in e-zine #2, 2026
Het Computable e-zine uit februari 2026 bevat een themadossier met de volgende achtergronden, interviews en cases over ot:
Laatste update: 9 oktober 2026