Computable.nl
  • Thema’s
    • Carrière
    • IT Strategy & Governance
    • Cloud & Infrastructure
    • Data & AI
    • Security & Risk
    • Software & Development
    • Digitale werkplek
  • Sectoren
    • Channel
    • Financiële dienstverlening
    • Logistiek
    • Onderwijs
    • Overheid
    • Zorg
  • Awards
    • Computable Awards
    • Nieuws
    • Winnaars
    • Partner worden
    • Inzendingen
    • De jury en experts
  • Vacatures
    • Vacatures bekijken
    • Vacatures plaatsen
  • Bedrijven
    • Profielen
    • Producten & Diensten
  • Kennisbank
  • Magazine
    • Magazine
    • Adverteren in het magazine
  • Nieuwsbrief

Home » Security & Risk

Welke verborgen ‘spionnen’ bedreigen uw organisatie?

26 maart 2015 - 08:143 minuten leestijdAdvertorialSecurity & Risk
Redactie Computable
Redactie Computable
Google logo initiaal icoon
Computable toevoegen als voorkeursbron

Security moet intrinsiek zijn, anders komt het niet goed tot zijn recht. Extrinsiek gedreven security is reactief en loopt achter de feiten aan.

Over deze blogger
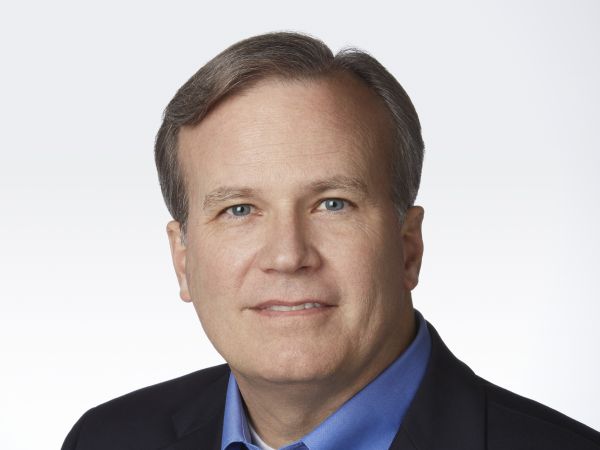
John E. McClurg is vice president en chief security officer van Dell Global Security. McClurg is onder andere verantwoordelijk voor de strategische focus en de tactische operaties van Dell’s wereldwijde beveiligingsdiensten zowel fysiek als voor cyber. Voordat John bij Dell in dienst trad werkte hij als vice president en chief security officer voor Honeywell en Lucent Technologies. Daarvoor werkte hij als speciaal agent bij de FBI (Federal Bureau of Investigation).  

Lang geleden, in mijn vorige leven als FBI-agent, heb ik de beruchte phreaker (red: telefoonhacker) Dark Dante opgespoord en uiteindelijk opgepakt. Ook heb ik toen diverse spionnen ontmaskerd. In die periode van alweer zo’n dertig jaar geleden vroeg ik mij af: waarom moeten we altijd achter de feiten aanlopen als het gaat om security? Dit probleem speelde namelijk ook in het onderzoek naar de daden van CIA-dubbelagent Harold James Nicholson. Pas nadat er vele beveiligingsinbraken waren onderzocht, liep hij tegen de lamp.

Kernachtig security-model

Om niet langer achter de feiten aan te lopen, heb ik toen een security-model ontwikkeld. Een eigen methode om bedreigingen het hoofd te bieden, juist van binnenuit je organisatie. Ondanks dat ik dit model alweer een hele tijd geleden ontwikkelde, is het nog zeker niet achterhaald. Integendeel; het is relevanter dan ooit. Het model is in de loop der jaren uiteraard wel verder ontwikkeld, onder andere toen ik voor Lucent Technologies en Honeywell werkte. Bij Lucent en de beroemde Bell Labs werd mij bovendien gevraagd om vivisectie te doen op mijn eigen security-model. Door die ontleding kon ik het terugbrengen tot een uiterst minimalistisch kernmodel, dat ik vervolgens ook bij Honeywell goed kon gebruiken.

Advanced Persistent Threats

Mijn eerdere inspanningen kwamen goed van pas bij Honeywell, waar ik tussen 2006 tot 2011 zat. In die periode zag ik vele APT’s (Advanced Persistent Threats) langskomen, veelal uitgevoerd door buitenlandse overheden. Sommige aanvallers waren al ruim twee jaar in de systemen binnengedrongen en hielden zich al die tijd stil. Tot de tijd rijp was. Dan probeerden ze in een keer een grote slag te slaan. Dat soort situaties moet je dus vóór zijn. Hoe? Door slim informatie te verzamelen, door dit goed te filteren en door patronen tijdig te herkennen.

Dell werkt daar al jaren aan, ruim vóór de beurs-exit in 2013. Zo kocht het bedrijf in 2009 SecureWorks, een bedrijf met veel expertise om ruis op onze firewalls te filteren, en daar vervolgens bruikbare informatie uit te putten. Maar er werden daarvoor ook allerlei overnames gedaan en initiatieven ontwikkeld om onze beveiliging te verbeteren voor VPN, encryptie authenticatie. Allemaal stukjes van de puzzel om informatiebeveiliging optimaal in te richten. Michael Dell vroeg me ook mijn security-model bij Dell toe te passen, omdat je daarmee ook bedreigingen van binnenuit kunt voorspellen.

‘Spionnen’ overal

De wereld van spionnen, de FBI en CIA lijkt misschien ver af te staan van het gewone bedrijfsleven en ICT. De afstand is echter veel kleiner dan u denkt. De binnengedrongen APT-aanvaller, de ontevreden werknemer, het gekaapte gebruikersaccount en het gecompromitteerde beheerdersaccount, dat zijn allemaal ‘spionnen’ die de beveiliging van uw bedrijfsinformatie in gevaar brengen. Daarom moet security intrinsiek zijn, ofwel vanuit de organisatie zelf gedreven. In plaats van extrinsiek; door externe factoren aangejaagd. Dat laatste is immers reactief. Je loopt dan altijd achter de feiten aan en daar wordt iedereen hondsmoe van.
Deel

    Inschrijven nieuwsbrief Computable

    Door te klikken op inschrijven geef je toestemming aan Jaarbeurs B.V. om je naam en e-mailadres te verwerken voor het verzenden van een of meer mailings namens Computable. Je kunt je toestemming te allen tijde intrekken via de af­meld­func­tie in de nieuwsbrief.
    Wil je weten hoe Jaarbeurs B.V. omgaat met jouw per­soons­ge­ge­vens? Klik dan hier voor ons privacy statement.

    Whitepapers

    Computable.nl

    Governance die AI laat groeien

    Praktische governance voor Copilot en agents: grip op data, identiteit en verantwoordelijkheid

    Computable.nl

    Hoe blijft jouw cloud bereikbaar en beheers je risico’s?

    Cloudcontinuïteit in de praktijk. Ontdek hoe je digitale continuïteit beter organiseert en risico’s beperkt.

    Computable.nl

    Eén beveiligingsstrategie voor mens, device en netwerk

    Een gids met inzicht in hoe gebruiker, apparaat en verbinding samen de beveiliging bepalen. Endpoint en gebruiker veilig verbonden.

    Geef een reactie Reactie annuleren

    Je moet ingelogd zijn op om een reactie te plaatsen.

    Uitgelicht

    Partnerartikel
    Cloud & Infrastructure

    Emily Glastra, T-Systems: “Juist voor...

    Digitale soevereiniteit staat hoog op de agenda van Nederlandse overheden en bedrijven. Maar voor grote organisaties is afscheid nemen van Amerikaanse hyperscalers niet altijd nodig of realistisch. Cruciaal is keuzevrijheid...

    Meer persberichten

    Meer lezen

    Security & Risk

    Binance onthult hoe grootste cryptokraak ooit kon gebeuren

    Security & Risk

    Kort: Aanval kost Ahold Delhaize 250 miljoen, datalek bij leverancier voor rekening van bedrijf (en meer)

    Security & Risk

    Hack op koel­in­stal­la­ties legt zwakke plek in ot-beveiliging bloot

    e-health
    Data & AI

    Data-uitwisseling in de zorg ondergeschoven kindje

    IT Industry news

    Kort: Ziggo scheurt door Amsterdam en Utrecht, Duitse Plancraft actief in de bouw (en meer)

    Financiële dienstverlening

    Geen verliezen voor Binance-gebruikers

    ...

    Footer

    Direct naar

    • Carrièretests
    • Kennisbank
    • Computable Awards
    • Magazine
    • Ontvang Computable e-Magazine
    • Cybersec e-Magazine
    • Topics
    • Phishing
    • Ransomware
    • NEN 7510

    Producten

    • Adverteren en meer…
    • Jouw Producten en Bedrijfsprofiel
    • Whitepapers & Leads
    • Vacatures & Employer Branding
    • Persberichten
    • Persberichten bekijken
    • Blogwire

    Contact

    • Colofon
    • Computable en de AVG
    • Service & contact
    • Inschrijven nieuwsbrief
    • Inlog

    Social

    • Facebook
    • X
    • LinkedIn
    • YouTube
    • Instagram
    © 2026 Jaarbeurs
    • Disclaimer
    • Gebruikersvoorwaarden
    • Privacy statement
    Computable.nl is een product van Jaarbeurs