Leveranciersrisico's langs Europese meetlat
Ceva-hack toont kwetsbaarheid in NIS2
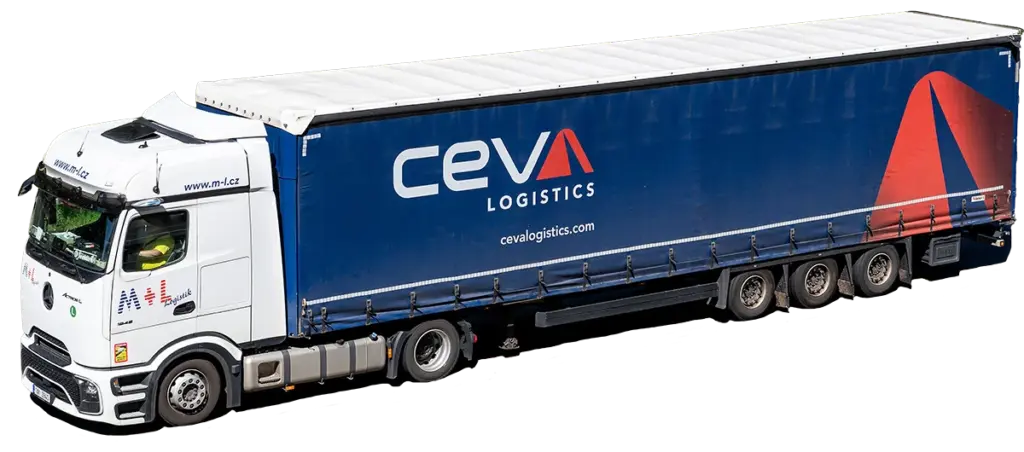
De cyberaanval op logistiek dienstverlener Ceva Logistics verstoorde afgelopen zomer de operatie van acht Europese distributiecentra en bracht klantgegevens in gevaar. Ook bedrijven als Bol, De Bijenkorf, ING, Ace & Tate en betaaldvoetbalclub Ajax werden geraakt. Het incident onderstreept hoe één beveiligingsincident bij een leverancier kan doorwerken in een hele keten. Maar hoe bepalen organisaties welke leveranciers een risico vormen? Orange Cyberdefense pleit voor een Europees toetsingsmodel dat daarbij houvast moet bieden.
Tekst: PIM VAN DER BEEK Beeld: ENVATO – SHUTTERSTOCK
Eind juli 2026 kregen aanvallers toegang tot systemen van Ceva waarin persoonsgegevens stonden die het bedrijf namens klanten verwerkt. Het ging onder meer om namen, adressen, telefoonnummers, e-mailadressen en bestelgegevens. De aanval leidde tot verstoringen bij acht Europese distributiecentra. Verschillende klanten waarschuwden vervolgens voor mogelijke blootstelling van persoonsgegevens.
De Ceva-hack maakt duidelijk dat organisaties niet alleen hun eigen cybersecurity op orde moeten hebben, maar ook rekening moeten houden met de beveiliging van logistieke partners, it-dienstverleners en cloudleveranciers. Juist dat blijkt in de praktijk lastig.
NIS2 stelt eisen aan ketenbeveiliging
Sinds 15 augustus van dit jaar is de Nederlandse Cyberbeveiligingswet van kracht, waarmee de Europese NIS2-richtlijn is geïmplementeerd. De wet verplicht organisaties die eronder vallen passende maatregelen te nemen om cyberrisico’s te beheersen. Beveiliging van de toeleveringsketen is daarbij een expliciet aandachtspunt.
Dat vraagt om inzicht in digitale afhankelijkheden en om een beoordeling van de risico’s die leveranciers met zich meebrengen. Ook moeten organisaties passende beveiligingsmaatregelen treffen en hun verantwoordelijkheden bij incidenten goed regelen. Bestuurders zijn verantwoordelijk voor het toezicht op de cyberrisicobeheersing.
In de praktijk is dat niet eenvoudig. Organisaties hebben niet altijd een volledig overzicht van hun leveranciers, onderaannemers en digitale afhankelijkheden. Schaduw-it, subverwerkers en complexe cloudketens maken het lastig om te bepalen waar de belangrijkste risico’s zitten.
Vooral in sectoren met sterk verweven operationele processen, zoals logistiek, energie en industrie, kan een storing bij één leverancier gevolgen hebben voor meerdere organisaties. Contracten bevatten bovendien niet altijd voldoende concrete afspraken over incidentmeldingen, auditrechten en minimale beveiligingseisen.
De Ceva-hack laat ook zien dat klanten voor informatie over een incident afhankelijk kunnen zijn van de leverancier waar het misgaat. Dat bemoeilijkt de inschatting van de gevolgen en de communicatie met betrokken klanten.
‘Veel organisaties zoeken houvast, maar missen een praktisch model om leveranciersrisico’s op een consistente manier te wegen’
Certificering biedt niet altijd voldoende inzicht
Bestaande certificeringen en zekerheidsverklaringen helpen organisaties om de beveiliging en beheersing bij leveranciers te beoordelen. Ze geven echter niet automatisch antwoord op de vraag welk risico een leverancier vormt binnen een specifieke klantrelatie.
Een ISO 27001-certificaat toont aan dat een organisatie een managementsysteem voor informatiebeveiliging heeft ingericht dat aan de betreffende norm voldoet. Een ISAE 3402-verklaring richt zich op beheersmaatregelen bij dienstverleners die relevant zijn voor de interne beheersing van hun klanten. Beide kunnen nuttige informatie opleveren, maar hebben een verschillend doel en bieden geen algemene garantie dat een leverancier in iedere situatie voldoende veilig is.
Ook technische toetsingen en zelfevaluaties hebben hun beperkingen. De uitkomsten zijn niet altijd rechtstreeks vergelijkbaar en geven klanten niet vanzelf inzicht in de risico’s die voor hun eigen situatie relevant zijn.
Daar komt bij dat leveranciers niet altijd zelf onder NIS2 vallen. Een fulfilmentpartner, marketingbureau of gespecialiseerde softwareleverancier kan buiten de wettelijke reikwijdte vallen, maar toch toegang hebben tot gegevens of systemen van een organisatie die wel onder de wet valt. Die klant moet dan beoordelen welke beveiligingseisen passend zijn. Dat kan leiden tot extra kosten en discussie over contractuele verplichtingen.
Orange pleit voor uniforme toetsing
Ict-beveiliger Orange Cyberdefense vindt dat de beoordeling van leveranciersrisico’s te veel verschilt per organisatie. Het bedrijf pleit daarom voor een praktisch toetsingsmodel dat helpt om het risico van een leverancier te bepalen en daar het juiste niveau van controle aan te koppelen.
‘Veel organisaties zoeken houvast, maar missen een praktisch model om leveranciersrisico’s op een consistente manier te wegen’, zegt strategisch adviseur Matthijs van der Wel ter Weel. Volgens hem leidt de huidige aanpak soms tot een onevenwichtige verdeling van inspanningen. ‘Sommige leveranciers moeten door een zwaar traject, terwijl een beperkte toets voldoende zou zijn. Bij andere leveranciers is juist meer diepgang nodig.’
Het uitgangspunt is om eerst het risico te bepalen en vervolgens de benodigde toetsing vast te stellen. Een leverancier van kantoorartikelen vraagt bijvoorbeeld om een andere beoordeling dan een hr-softwareleverancier of it-partner met beheerrechten op kritieke systemen.
‘Dit is geen excelletje dat je intern oplost. We hebben een breed gedragen model nodig’
Bestaande certificeringen en verklaringen kunnen daarbij als bewijs dienen, maar moeten worden beoordeeld in de context van de betreffende klantrelatie. ‘Certificeringen en verklaringen kunnen waardevol zijn, maar organisaties willen weten welk bewijs voldoende is voor deze specifieke leverancier, in deze specifieke situatie’, aldus Van der Wel ter Weel.
Orange pleit voor een breed toepasbaar model dat aansluit op bestaande instrumenten, onder meer van de Nederlandse beroepsorganisatie voor it-auditors NOREA. Het moet ook voor kleinere organisaties werkbaar zijn, juridisch aansluiten op de geldende eisen en duidelijk maken wanneer een vragenlijst volstaat en wanneer een onafhankelijke audit nodig is.
‘Het moet net zo begrijpelijk worden als een energielabel’, zegt Van der Wel ter Weel. ‘Dit is geen excelletje dat je intern oplost. We hebben een breed gedragen model nodig dat risico’s scherp afbakent, juridisch klopt en werkbaar blijft in de praktijk.’
Volgens Orange kan Nederland het initiatief nemen, maar is Europese afstemming nodig om te voorkomen dat organisaties in verschillende landen met uiteenlopende beoordelingsmethoden te maken krijgen.
Wat organisaties nu al kunnen doen
Een nieuw Europees toetsingsmodel is er nog niet. Organisaties kunnen wel zelf stappen zetten om hun afhankelijkheden en leveranciersrisico’s beter in beeld te krijgen. De volgende maatregelen helpen daarbij.
- Breng de keten in kaart. Inventariseer leveranciers, subverwerkers en digitale afhankelijkheden die van belang zijn voor kritieke processen.
- Herzie contracten. Leg passende beveiligingseisen, incidentmeldingen, auditrechten en afspraken over beëindiging of overdracht van dienstverlening vast.
- Beoordeel leveranciersrisico’s. Bepaal welke leveranciers toegang hebben tot gevoelige gegevens of kritieke systemen en stem de diepgang van de toetsing daarop af.
- Monitor de beveiliging. Behandel ketenbeveiliging als een doorlopend proces en beoordeel risico’s opnieuw als de dienstverlening of omstandigheden veranderen.
- Betrek bestuurders. Zorg dat de directie cyberrisico’s kan beoordelen en prioriteiten kan stellen.
- Oefen met ketenincidenten. Simuleer een storing of cyberaanval bij een leverancier en test of de organisatie de gevolgen kan beperken en de juiste partijen tijdig kan informeren.
Grenzen
De Ceva-hack onderstreept dat digitale weerbaarheid niet ophoudt bij de grenzen van de eigen organisatie. NIS2 verplicht organisaties die onder de wet vallen om ketenrisico’s mee te wegen, maar de praktische beoordeling blijft een uitdaging. Een breed gedragen toetsingsmodel kan daarbij helpen. Of het voorstel van Orange Cyberdefense uitgroeit tot een Europese standaard, zal afhangen van de aansluiting op bestaande kaders en de steun van andere partijen.
Ceva Logistics
Ceva Logistics is een internationale logistieke dienstverlener die voor bedrijven goederenstromen organiseert. De activiteiten omvatten onder meer opslag, orderverwerking, verpakking, verzending, wegtransport en lucht- en zeevracht. Het bedrijf verzorgt ook e-commercefulfilment voor retailers en andere ondernemingen en maakt deel uit van de CMA CGM Group.