Cloudflare heeft het 2023 Phishing Threats Report uitgebracht, waaruit blijkt dat phishing de meest dominante en snelst groeiende internetcriminaliteit blijft. Dit wordt merendeels veroorzaakt door het overal gebruikte e-mail en de onophoudelijk gemaakte menselijke fouten waarop de hedendaagse aanvallers jagen.
Phishing gericht op politieke organisaties
Hoewel de schade door gecompromitteerde zakelijke e-mail de $ 50 miljard al heeft overschreden, zijn bedrijven niet de enige slachtoffers waar aanvallers op uit zijn. De phishing-implicaties gaan veel verder dan Fortune 500’s en internationale bedrijven. Ze bedreigen ook kleine bedrijven en organisaties in de publieke sector. In het 2023 onderzoek ontdekte Cloudflare bijvoorbeeld meer e-mailbedreigingen gericht op politieke organisaties. In de drie maanden voorafgaand aan de Amerikaanse tussentijdse verkiezingen van 2022 voorkwam Cloudflare’s e-mailbeveiligingsdienst dat ongeveer 150.000 phishing-e-mails de campagnemedewerkers bereikten.
Belangrijke onderzoeksresultaten
Onafhankelijk van de grootte, branche of sector van een organisatie, onthulde het rapport dat kwaadwillenden die gebruik maken van phishing-campagnes twee hoofddoelstellingen hebben. Allereerst willen ze authenticiteit en legitimiteit in de ogen van het slachtoffer realiseren. Daarna is hun doelstelling slachtoffers te overtuigen om ergens aan deel te nemen, of op te klikken. Deze doelstellingen worden onderstreept door belangrijke bevindingen uit het rapport, waaronder:
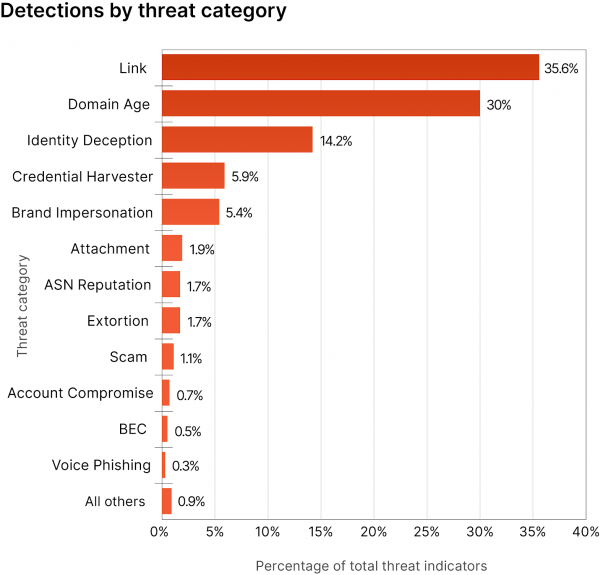
- Schadelijke links in e-mails waren de grootste bedreigingscategorie, goed voor 35,6% van alle gedetecteerde bedreigingen
- Aanvallen met identiteitsfraude nemen toe, jaar op jaar stijgend van 10,3% naar 14,2% (39,6 miljoen) van het totale aantal detecties
- Aanvallers deden zich voor als ruim 1000 verschillende organisaties in meer dan 1 miljard pogingen tot merkimitatie. Meestal (63,3%) onder de naam van de 25 bekendste merken
- Het meest geïmiteerde merk is een van de meest vertrouwde softwarebedrijven: Microsoft. Andere nagebootste topbedrijven waren o.a.Google, Salesforce en Notion.so
- Een derde (30%) van de gedetecteerde bedreigingen had betrekking op nieuw geregistreerde domeinen, de tweede grootste bedreigingscategorie
- E-mailauthenticatie houdt bedreigingen niet tegen. De meeste ongewenste berichten (89%) ‘passeerden’ SPF-, DKIM- of DMARC-authenticatiecontroles
Epidemie
“Phishing is een epidemie die is doorgedrongen tot in de verste uithoeken van het internet, aast op vertrouwen en van iedereen een slachtoffer kan maken, variërend van CEO’s tot ambtenaren en dagelijkse consumenten”, zegt Matthew Prince, CEO van Cloudflare. “Nu e-mailberichten en kwaadaardige links de Bonnie en Clyde van internetcriminaliteit worden, hebben organisaties van elke omvang een Zero Trust-oplossing met e-mailbeveiliging nodig. Als dit wordt verwaarloosd, stellen ze zichzelf bloot aan de grootste vector in het huidige dreigingslandschap.”
Onderzoeksverantwoording
Het onderzoeksrapport bevat een combinatie van data-intelligentie- en securitytrends verzameld uit de 112 miljard bedreigingen die Cloudflare’s wereldwijde netwerk dagelijks blokkeert. Cloudflare onderzocht een steekproef van ruim 279 miljoen indicatoren voor e-mailbedreigingen, 250 miljoen kwaadaardige berichten, meer dan 1 miljard gevallen van merkimitatie (één e-mail kan meerdere merkimitaties bevatten) en andere datapunten verzameld uit circa 13 miljard e-mails verwerkt tussen mei 2022 en mei 2023. Bovendien is dit rapport gebaseerd op een onderzoek uitgevoerd door Forrester Consulting, in opdracht van Cloudflare. Tussen januari 2023 en februari 2023 heeft Forrester Consulting 316 beslissers op het gebied van beveiliging in Noord-Amerika, EMEA en APAC ondervraagd over de stand van zaken op het gebied van phishing.