Event | Cybersec Netherlands
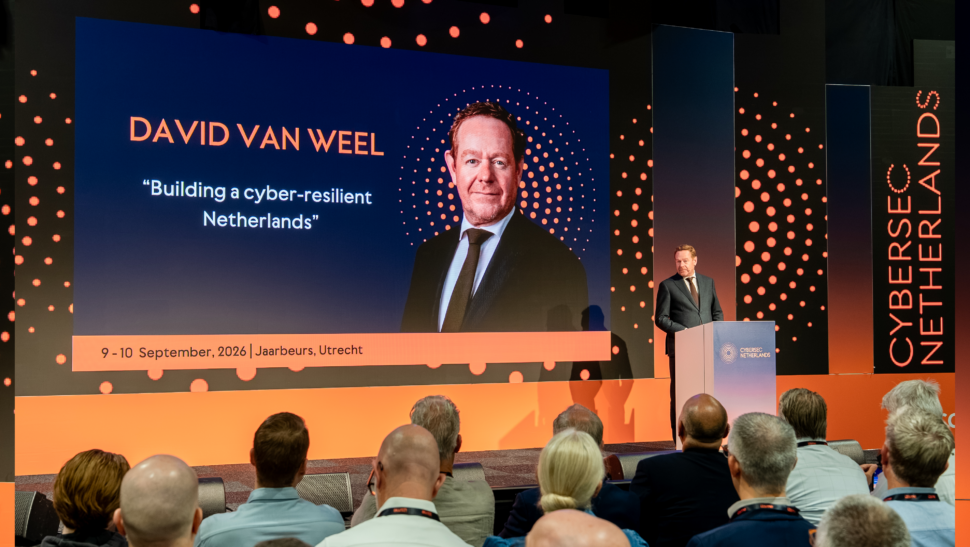
Minister David van Weel van Justitie en Veiligheid ziet dat Nederland op sluipende wijze in een digitale 9/11 terecht kan komen die de maatschappij hevig kan ontwrichten. Toch benadrukt hij dat Nederland deze dreiging kan keren, mits we nu investeren in samenwerking, bewustwording en daadkrachtig cyberbeleid.
‘Wat als er plotseling geen water meer uit de kraan komt, de treinen stoppen met rijden, of de stroom uitvalt? Wat als tankstations geen brandstof meer kunnen leveren, of de communicatie tussen hulpdiensten wordt stilgelegd?’ Volgens Van Weel is het niet langer de vraag óf, maar wanneer een digitale ramp met maatschappelijke gevolgen zal plaatsvinden. ‘Digitale afhankelijkheden die voorheen acceptabel waren, worden nu als risicovol gezien. De gevolgen sijpelen nu door naar de echte wereld en treffen echte mensen’, aldus de minister.
Van Weel sprak tijdens vakbeurs Cybersec Netherlands in de Utrechtse Jaarbeurs. Tijdens zijn speech op 10 september wees hij op de terreuraanslagen van 11 september 2001 (bijna 25 jaar geleden) die de wereldorde voorgoed veranderden. Maar hij ziet ook grote verschillen: ‘We zijn niet langer naïef. We kunnen anticiperen. De dreiging is misschien onvoorspelbaar, maar het ligt niet buiten onze controle.’
Gewenning
De minister ziet steeds meer aanvallen op grote bedrijven en overheidsdiensten. ‘We zien sabotage op kritieke infrastructuur en het lijkt alsof we er langzaam aan wennen.’ Die gewenning is volgens hem riskant. De technologische component van de dreiging is duidelijk: Ai versnelt en verdiept cyberaanvallen. Hij noemt ai dan ook ‘een absolute gamechanger in hybride oorlogsvoering die vergelijkbaar is met de uitvinding van buskruit of de stoommachine.’achine.
Ai is een absolute gamechanger in hybride oorlogsvoering
Waar generatieve ai eerder vooral werd ingezet voor verkenning, phishing en social engineering, is een nieuwe fase aangebroken, benadrukt Van Weel: ‘Cyberactoren gebruiken al geruime tijd generatieve ai om doelwitten te selecteren en phishing-e-mails op te stellen. Wat nieuw is, is dat ze nu ai gebruiken om de daadwerkelijke aanvallen uit te voeren.’
Ai versnelt ook de ontwikkeling van malware, beklemtoont hij. ‘Ai schrijft en verfijnt de code’, aldus de minister. Maar volgens hem gaat het inmiddels verder: malware communiceert tijdens een aanval met een ai-model, herschrijft zichzelf en voert nieuwe commando’s uit. ‘Aanvallen worden daarmee dynamisch, schaalbaar en moeilijker te stoppen.’
Hij noemt concrete voorbeelden van geopolitieke inzet: ‘Rusland gebruikte ai bij een aanval op het Poolse elektriciteitsnet; Chinese staatshackers zetten geavanceerde modellen in tegen technologiebedrijven, financiële instellingen en overheden.’
Tegelijk toeslaan
Op de vraag of Nederland bestand is tegen grootschalige ai-gedreven aanvallen, wijst Van Weel erop dat Nederland bestaat uit overheidsdiensten, bedrijven, organisaties en mensen. Hij duidt dat het nogal scheelt naar welk onderdeel je kijkt. Hij waarschuwt dat de meeste kritieke diensten niet in handen zijn van de overheid. ‘Een aanval kan dus op meerdere plekken tegelijk toeslaan.’ En hoewel Nederland door vergaande digitalisering vooroploopt in cyberbeveiliging, is dat geen geruststelling: ‘Wereldwijd denk ik dat we nog onvoldoende oog hebben voor de impact die dit gaat hebben.’
Ai versnelt bovendien de kwetsbaarheidscyclus. ‘Wat betreft de tijdlijn voor updates worden weken dagen, en dagen uren.’ Het wordt een wedloop: ‘Een race van ai om kwetsbaarheden te vinden. En een race van verdedigings-ai om die kwetsbaarheden zo snel mogelijk te dichten.’ De mens blijft daarbij cruciaal. ‘Uiteindelijk moet iemand wel op zijn telefoon drukken op: “Ik accepteer de update”,’ duidt hij het belang van menselijk handelen.
Drie maatregelen
Van Weel deelt drie maatregelen om de groeiende cyberdreigingen aan te pakken. ‘Speel het spel volgens de regels van de aanvallers, ontwikkel je eigen ai-strategie’, zegt hij, verwijzend naar statelijke actoren en cybercriminelen. ‘Organisaties moeten ai inzetten met dezelfde snelheid en schaal als die aanvallers.’ Hij noemt het Anti Phishing Shield (APS) als voorbeeld van een publiek-private oplossing die ai gebruikt om malafide berichten te detecteren.
Als tweede punt noemt hij samenwerking. Overheid, bedrijfsleven en academische wereld moeten kennis en innovatie delen. De fusie van NCSC en Digital Trust Center versterkt die samenwerking: het nieuwe NCSC kan dreigingen beter duiden, partijen verbinden en weerbaarheid vergroten, stelt hij.
Als derde punt wijst hij op de rol van de bestuurskamer. Cybersecurity is volgens Van Weel geen technisch domein meer, maar draait ook om het voldoen aan wet- en regelgeving (governance). De Cyberbeveiligingswet en Wet weerbaarheid kritieke entiteiten leggen een minimumstandaard op, maar wetgeving alleen is niet genoeg. ‘Veiligheid moet verankerd zijn in cultuur, processen en menselijk gedrag. Patchbeheer wordt door ai urgent: updates moeten sneller, frequenter en foutloos. En bovenal: menselijke fouten blijven de grootste oorzaak van incidenten. Bewustwording en een veilige meldcultuur zijn essentieel.’
Verdediging is de beste aanval
De minister sluit af met een oproep tot realisme én actie. Ai maakt digitale dreigingen complexer en onvoorspelbaarder. Organisaties moeten daarom niet alleen reageren op incidenten, maar ook vooraf nadenken over risico’s, afhankelijkheden, bedrijfscontinuïteit en menselijke kwetsbaarheid.
Tegen die achtergrond zijn de recente Cyberbeveiligingswet en Wet weerbaarheid kritieke entiteiten belangrijke stappen. Van Weel: ‘De aanval is de beste verdediging’, zeggen we soms. In dit geval is verdediging de beste aanval. En het gaat niet alleen om technologie. De sleutel is bewustzijn. Wees alert. Wees voorbereid. Werk samen. Wees veerkrachtig.’ Hij hoopt dat een evenement als Cybersec Netherlands aan die punten kan bijdragen.