

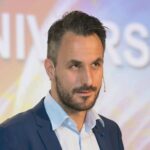
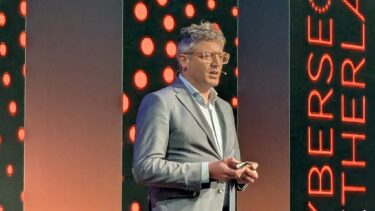
Majoor‑generaal buiten dienst Pieter Cobelens waarschuwt dat Nederland in een nieuw tijdperk van digitale dreiging is beland. Tijdens zijn presentatie op het evenement Cybersec Netherlands in de Jaarbeurs in Utrecht schetste hij hoe cyberoorlog, informatieoorlog en ai samenkomen op één strijdtoneel en hoe afschrikking in het digitale tijdperk veranderd is. Hij deelt ook een checklist.
Nederland is digitaal sterk en daardoor strategisch kwetsbaar, benadrukt Cobelens. Hij wijst erop dat onze havens, luchthavens, financiële systemen, logistiek, datacenters en overheid volledig leunen op digitale verbindingen. Die verbondenheid is een kracht, maar maakt ons land ook extreem zichtbaar voor tegenstanders. ‘Cyberaanvallen kunnen fysieke processen ontregelen zonder dat er een soldaat of wapen aan te pas komt’, aldus de voormalig directeur van de Militaire Inlichtingen- en Veiligheidsdienst (MIVD).
Het strijdtoneel is verbreed naar cyber, ruimtevaart, ai en informatie. Volgens Cobelens is het klassieke onderscheid tussen cyberoorlog en informatieoorlog bovendien verdwenen. Het moderne conflict speelt zich af op drie fronten tegelijk: technische aanvallen die systemen verstoren, informatieaanvallen die vertrouwen ondermijnen, en ai‑gedreven automatisering die de snelheid en schaal vergroot. De grootste schade ontstaat wanneer die drie elkaar versterken.
Ai speelt daarin een sleutelrol. Aanvallers automatiseren verkenning, phishing, misleiding en malwarevarianten. De verdediging moet daardoor opereren op de snelheid van systemen, maar menselijke verificatie blijft cruciaal, benadrukt hij. Identiteit wordt de nieuwe perimeter, en ai‑tegen‑ai wordt een permanente wedloop.
Digitale afschrikking vraagt om drie pijlers
Cobelens definieert een modern afschrikmodel dat verder gaat dan traditionele cybersecurity. Het draait om het beperken van impact, het vergroten van de detectiekans en het versterken van veerkracht. Die pijlers zijn: aanvallen voorkomen of onmogelijk maken, vaststellen wie er achter een aanval zit en daar passend op handelen, en weerbaarheid ofwel veerkracht tonen. Volgens Cobelens vormen deze onderdelen samen een digitale variant van klassieke militaire afschrikking.
Kern daarvan is dat organisaties moeten kunnen blijven functioneren wanneer systemen, data en vertrouwen tegelijk onder druk staan. ‘De vraag is niet of je bent gehackt maar: kun je blijven leveren?’
Om te controleren of een organisatie klaar is voor dat nieuwe speelveld, heeft Cobelens een korte checklist samengesteld:
- Wie beslist binnen 15 minuten?
- Welke dienst moet altijd blijven draaien?
- Kun je 72 uur gedegradeerd opereren?
- Oefent de hele keten mee?
Digitale soevereiniteit
Cobelens waarschuwt dat Nederland niet alles zelf kan bouwen. Internationale technologie en samenwerking blijven essentieel. ‘Maar digitale soevereiniteit betekent wel dat je weet waar vitale data, sleutels en afhankelijkheden zich bevinden, en dat je alternatieven en portabiliteit hebt. Het gaat om beslissende controle, niet om totale isolatie.’
Eén van zijn meest urgente waarschuwingen betreft quantumcomputing. Aanvallers verzamelen nu al versleutelde data om die later te ontsleutelen onder het motto: oogst nu, ontsleutel later. Organisaties moeten daarom systemen ‘crypto‑agile’ maken, inventariseren welke cryptografie vitale data beschermt en beginnen met post‑quantumcryptografie.
Cobelens maakt ook duidelijk dat in zijn ogen compliance geen bescherming biedt tegen moderne dreigingen. Operationele veerkracht vraagt volgens hem om geoefende ketens, herstelbare backups, sterke identiteit, segmentatie en duidelijke besluitvorming. Hij wijst op risicobereidheid, ofwel de mate waarin een organisatie bereid is om risico’s te nemen om strategische doelen te bereiken, en op het belang om eigenaarschap en beslisrechten te definiëren. Supply chains moeten oefenen op scenario’s zoals cloud‑ en telecomuitval, aldus Cobelens.
Hij sluit af met een harde boodschap: ‘Oorlog is het gevolg van mislukte afschrikking. Digitale veerkracht ontneemt aanvallers hun gewenste effect en moet worden opgebouwd vóór een crisis in systemen, mensen en ketens plaatsvindt.’ Cybersecurity is daarmee geen it‑discipline meer, maar een strategische component van nationale veiligheid, aldus de generaal buiten dienst tijdens Cybersec Netherlands.
Pieter Cobelens
Pieter Cobelens is generaal buiten dienst (b.d.) en een van de meest uitgesproken Nederlandse experts op het snijvlak van veiligheid, inlichtingen en geopolitiek. Hij was generaal-majoor bij de Koninklijke Luchtmacht en vervulde zijn bekendste functies als directeur Operaties van de Defensiestaf en als directeur van de Militaire Inlichtingen- en Veiligheidsdienst (MIVD). Cobelens staat bekend om zijn scherpe analyses over digitale dreiging, machtsverschuivingen en nationale weerbaarheid. In media en op congressen waarschuwt hij regelmatig dat Nederland zich moet voorbereiden op een nieuwe fase van conflict, waarin cyberaanvallen, ai‑gedreven operaties en informatieoorlogvoering een centrale rol spelen.


Nederland is digitaal sterk en daardoor strategisch kwetsbaar.
Daaristieweer: cruijff over zn voor- en nadelen.
De 3 pijlers zijn wat teleurstellend want je denkt, nou komtie…: aanvallen voorkomen of onmogelijk maken, vaststellen wie er achter een aanval zit en daar passend op handelen.
Briljant, “Cobelens staat bekend om zijn scherpe analyses” las ik verder.
Het “Cybersecurity is daarmee geen it‑discipline meer, maar een strategische component van (nationale) veiligheid” is geen nieuwigheid meer.
Je leest het vaker, niet alleen hier.
IT die geen IT meer is, want oohzo belangrijk.
Alleen maakt dat het helaas niet minder ingewikkeld.
Strategische component waar men geen keynoot van begrijpt.
Misschien iets met AI mee doen, als het ons boven het hoofd groeit.
Iets oplossen dat je niet goed begrijpt met iets anders waar je nog minder van snapt 😛