Cybersec Netherlands 2026 laat zien dat innovatie in security niet alleen van de grote spelers komt. In het startup‑paviljoen presenteren jonge bedrijven oplossingen voor dreigingen die sneller groeien dan traditionele securitypartijen kunnen bijbenen. Van Passguard, dat live meekijkt in infostealernetwerken op het darkweb, tot Risk Studio, dat risico’s terugbrengt naar processen en businessimpact, en Sandgrain, dat hardware‑identiteit op een post‑quantumveilige chip verankert.
Computable nam tijdens Cybersec Netherlands 2026, dat 9 en 10 september 2026 plaatsvond in de Utrechtse Jaarbeurs, een kijkje op het door Vodafone Business gesponsorde startuppaviljoen. Daar toonden bedrijven (zie kader onderaan) hun nieuwste security-toepassingen.
Passguard jaagt op infostealers op het darkweb
De Nederlandse startup Passguard richt zich volledig op het snelgroeiende risico van infostealer‑malware. Dat is een dreiging die volgens ceo en medeoprichter Tom Leijte veel organisaties nog onderschatten. Infostealers maken een bijna volledige kopie van een besmet apparaat: sessietokens, cookies, interne logins, device‑eigenschappen en zelfs browserprofielen belanden op criminele marktplaatsen, waar toegang tot bedrijfsomgevingen live wordt verhandeld.
Leijte: ‘Wij zijn geïnfiltreerd in online criminele marktplaatsen. We zien welke apparaten besmet zijn en welke toegang wordt verhandeld, zodat onze klanten die kunnen intrekken vóór deze misbruikt worden.’
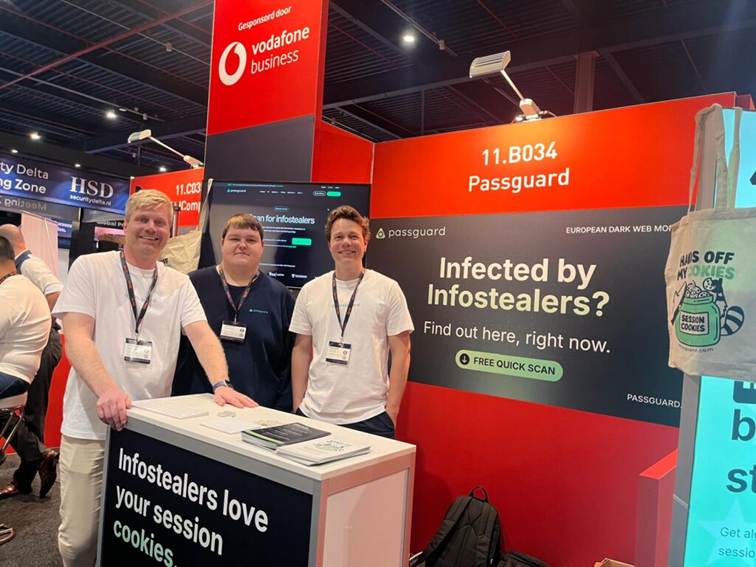
Passguard onderscheidt zich doordat het niet alleen gestolen data verzamelt, maar ook toegang heeft tot de omgevingen waar infostealer-infecties realtime worden verhandeld. Dat maakt het platform waardevol voor securitydienstverleners zoals Tesorion, NFIR en Hadrion, die de kwaliteit van darkweb‑data kritisch vergelijken.
De startup profileert zich nadrukkelijk als Europese en ethische speler: het doet geen betalingen aan criminelen. Ook verhuisde de startup onlangs de volledige data-infrastructuur van Azure naar Europese providers. Dat deed het ondanks aanlokkelijke offertes van hyperscalers als Google en AWS die kortingen boden tot tienduizenden euro’s, vertelt Leijte. In een volgende stap wordt ook de applicatielaag soeverein, belooft hij. ‘We maken op korte termijn een duurdere keuze om op de lange termijn soeverein te zijn. Dat is nadrukkelijk onze identiteit.’
Passguard levert inmiddels aan eindklanten zoals Afas, Damen Shipyards en Royal FloraHolland, maar groeit vooral via securitypartners die infostealer‑monitoring als basis-hygiëne aanbieden.
Risk Studio: ‘Security moet terug naar de business’
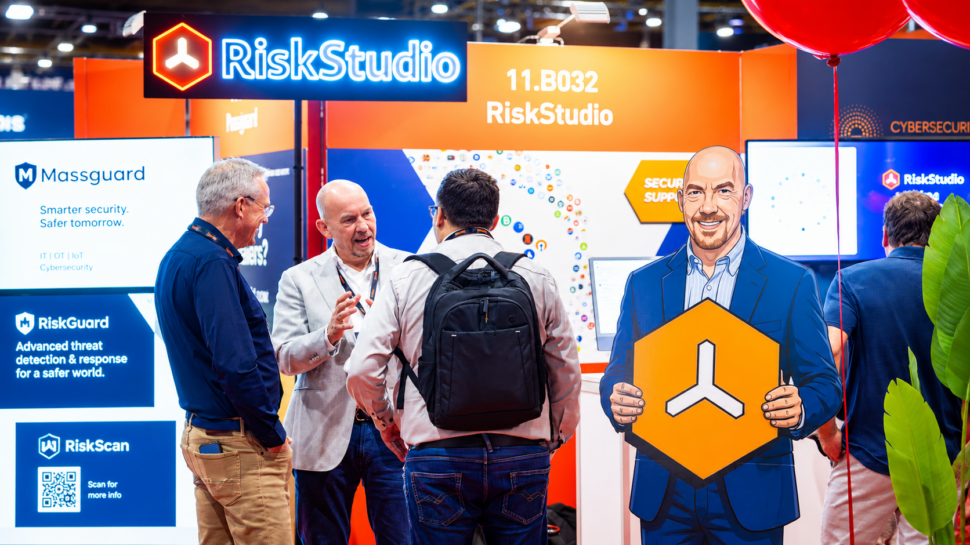
Risk Studio helpt organisaties inzicht te krijgen in hun ecosysteem van leveranciers, klantrelaties en afhankelijkheden. Gerard van Bakel, partner solutions lead van Risk Studio, ziet dat veel organisaties wel securitymaatregelen hebben, maar geen scherp beeld van welke risico’s echt pijn kunnen doen bij een incident. Risk Studio vult dat gat door risico’s direct te koppelen aan processen, ketens en financiële impact. ‘Pas als je weet welke processen stil kunnen vallen, kun je prioriteren,’ zegt hij. Van Bakel: ‘We brengen grotendeels geautomatiseerd en deels op basis van openbare bronnen in kaart wie bijvoorbeeld de mailprovider is, welke partijen certificaten en domeinen registreren en hosten en allerlei andere technische zaken.’
De startup richt zich op organisaties die worstelen met NIS2-verplichtingen, ketenafhankelijkheden en het ontbreken van een gedeelde risicotaal tussen it, security en bestuur. Risk Studio maakt die risico’s bespreekbaar op directieniveau, zonder technische ruis, is de belofte.
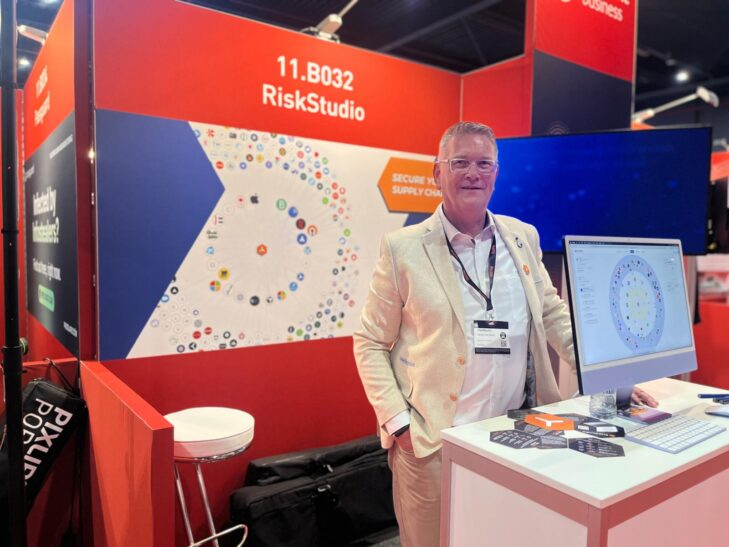
Het platform toont realtime dreigingen, kwetsbaarheden en businesscontinuïteit, inclusief scenario’s voor uitval van cloud, leveranciers of kritieke processen. De doelgroep is tweeledig: het gaat om ciso’s van grote bedrijven die weten wat ze moeten doen en tooling van Risk Studio gebruiken om data naar boven te krijgen. Aan de andere kant gaat het om consultancybureaus die om het product een dienst kunnen leveren. Van Bakel: ’Security wordt pas effectief als iedereen dezelfde werkelijkheid ziet.’ Het bedrijf hoopt binnenkort zijn eerste betalende klanten op te tekenen.
Sandgrain, hardware-identiteit op chip
In de stand van Sandgrain staat business development manager David Evans. De Zuid-Afrikaan spreekt een beetje Nederlands, zijn moeder spreekt namelijk Afrikaans, maar hij voert het gesprek met Computable toch liever in het Engels.
‘We hebben een chip ontwikkeld die in vrijwel elk apparaat kan worden ingebed om authenticiteit en identiteit te garanderen.’ De chip is recent goedgekeurd als post‑quantum‑resilient, waardoor apparaten met symmetrische authenticatie kunnen werken, zelfs aan de edge of in sensoren of apparatuur met of zonder geheugen.’ In tegenstelling tot traditionele beveiliging werkt Sandgrain zonder certificaten of public/private keys, vertelt Evans.
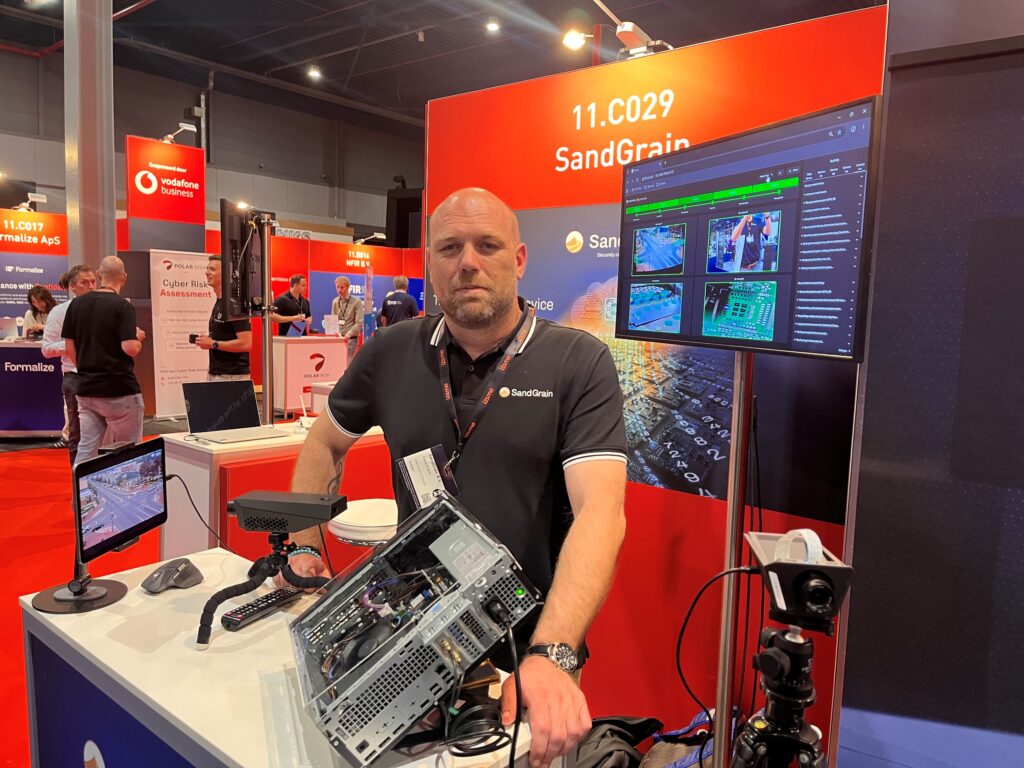
De chip kan zowel tijdens productie worden ingebouwd als achteraf, bijvoorbeeld in een Raspberry Pi of usb‑token. Hij garandeert de identiteit van het apparaat; hoe organisaties dat inzetten, verschilt per use‑case. Bestaande toepassingen zijn onder meer het veilig beheren van plc’s in het veld. Aziatische accuproducenten willen de chip gebruiken voor digitale productpaspoorten en herkomstcontrole.
Sandgrain claimt dat de chip op afstand niet te hacken is: er is geen firmware die kan worden aangepast en de identiteit wordt tijdens productie fysiek in de chip geëtst. Zelfs als iemand de chip fysiek zou openkrassen en uitlezen, levert dat slechts één unieke identiteit op, zonder impact op andere apparaten, belooft Evans.
Volgens de Zuid-Afrikaan, die voor hij naar Nederland kwam tien jaar in Dubai woonde, bestaan er nauwelijks directe concurrenten. ‘Andere identificatie-oplossingen voor devices zijn softwaregedreven en gebaseerd op certificaten.’ Volgens Evans biedt Sandgrain een ‘hardware-gebaseerd vertrouwensanker’ dat niet te manipuleren is. Het bedrijf is zes jaar geleden gestart en sinds een jaar commercieel actief. Er wordt nog geen omzet geboekt, maar de eerste potentiële klanten zijn enthousiast. Het bedrijf ontving eind 2025 vier miljoen euro groeigeld uit het Deep Tech Fund en haalde geld op bij diverse investeerders rondom Eindhoven. Het bedrijf telt twintig medewerkers waaronder ex‑ASML’ers en oud-medewerkers van TU Delft spinoff Mapper dat maskerloze chipmachines maakte, maar in 2018 failliet ging.
Aanwezige startups op het startuppaviljoen tijdens Cybersec Netherlands 2026:
• 3rdComply — compliance-automatisering voor security & privacy
• Crimson7 BV — cybersecuritydiensten, pentesting & monitoring
• Formalize ApS — compliance-platform voor NIS2/ISO27001
• Hackurity.io — offensieve security, pentesting & red teaming
• Key2XS — identity & access security, wachtwoordloze toegang
• MindYourPass — wachtwoordbeveiliging en credential hygiëne
• Msafe — databeveiliging, versleuteling & veilige opslag
• Passguard — infostealer-detectie via darkweb-marktplaatsen
• Polar Risk — risicomanagement & security-governance
• Purple Dragon Cybersecurity — pentesting & security-advies
• Offensys — offensieve security, pentesting & exploit onderzoek
• Qensora — detectieplatform voor dreigingen & anomalieën
• RiskStudio — ketenrisico’s koppelen aan processen & businessimpact
• Sandgrain — post-quantumveilige hardware-identiteit op chip
• Senela — security-automatisering & compliance workflows
• Synchromind — ai-gedreven security-analyse & -detectie
• XFA — security-testing, audits & consultancy