In dit nieuwsoverzicht: Kabinet steekt 18 miljoen in zeekabel naar Japan, Accenture en Anthropic testen samen ai-veiligheid, TCS toont ai-gestuurde fabriek, Ingram Micro en Hands on ICT versterken Microsoft-pact, Cisco waarschuwt voor veiligheidsrisico in Google spreadsheets.
18 miljoen voor zeekabel naar Japan
Het kabinet investeert 18 miljoen in onderzoek naar een nieuwe zeekabelverbinding voor Nederland. Het gaat om een datakabel die Nederland en Europa via het noordpoolgebied verbindt met Japan.
Het bedrag wordt gebruikt om de mogelijke route en de zeebodem in kaart te brengen. Dat onderzoek moet inzicht geven in de technische en ruimtelijke haalbaarheid van de aansluiting. Ook moet het kennis opleveren die nodig is voor het verdere ontwerp en de voorbereiding van de verbinding.
Eerder dit jaar nam de Tweede Kamer al een amendement aan dat de basis legde voor deze investering. De Zeekabel Coalitie, een publiek‑private samenwerking die inzet op meer onderzeese datakabels in Nederland, ziet de investering als belangrijke mijlpaal voor de ontwikkeling van de digitale infrastructuur van Nederland.
Accenture en Anthropic starten met ai-red-teaming
Accenture en Anthropic richten een gezamenlijk team op dat ai‑modellen van Anthropic intensief gaat testen op veiligheid. De specialisten werken als embedded evaluators binnen het ai‑bedrijf en voeren red‑teaming (methode om zwakke plekken en onveilig gedrag in modellen bloot te leggen) uit. Daarnaast toetsen zij of systemen handelen volgens vooraf bepaalde doelen en waarden en beoordelen zij de effectiviteit van ingebouwde veiligheidsmaatregelen.
Beide bedrijven verwachten de komende vijf jaar ieder minimaal 1 miljard dollar te investeren in ai‑veiligheid. Accenture brengt hiervoor zijn kennis van ai, beveiliging en sectorspecifieke toepassingen in. Door de overname van Faculty beschikt Accenture bovendien over diepgaande technische kennis van ai‑veiligheid.
Volgens Accenture is inzicht in het daadwerkelijke gedrag van ai‑systemen essentieel voor organisaties die de technologie in hun bedrijfsprocessen inzetten.
TCS toont ai‑gestuurde autonome productielijn voor accu’s
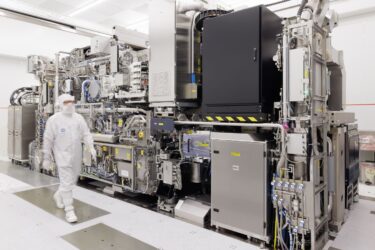
Tata Consultancy Services (TCS) heeft in zijn Industrial Autonomy & Engineering Lab in de Indiase stad Pune een volledig ai‑gestuurde autonome productielijn geopend. In deze zogeheten lights out‑omgeving voeren robots, digital twins en autonome systemen het productieproces uit met minimale menselijke tussenkomst. De faciliteit bevat onder meer een gerobotiseerde assemblagelijn voor batterijpakketten en dient als testomgeving voor het ontwikkelen en opschalen van ai-gestuurde productieprocessen.
Volgens TCS wordt autonome productie ook voor Nederlandse fabrikanten urgenter door personeelstekorten, hoge energiekosten en de noodzaak om verduurzaming en concurrentiekracht te combineren. De nieuwe productielijn ondersteunt toepassingen zoals voorspellend onderhoud, geautomatiseerde kwaliteitsinspecties en realtime procesoptimalisatie.
De opening vormt een uitbreiding van TCS’ wereldwijde innovatieprogramma rond industriële autonomie, waaronder het eerder geopende Physical‑AI‑lab in Bengaluru.
Ingram Micro en Hands on ICT verstevigen Microsoft-pact
Ingram Micro en Hands on ICT hebben hun samenwerking versterkt om organisaties te ondersteunen bij steeds complexere Microsoft-omgevingen. Dankzij deze afspraken krijgen klanten toegang tot extra expertise op het gebied van Microsoft 365, Azure, security en ai.
De samenwerking tussen Hands on ICT en Ingram Micro bestaat al langer, maar krijgt met de nieuwe afspraken een steviger en toekomstgericht karakter, stellen beide bedrijven in een persbericht.
Als Microsoft Solutions Partner helpt Hands on ICT organisaties met moderne werkplekken, security, cloudinfrastructuur, licentieadvies en adoptie van Microsoft-oplossingen zoals Microsoft 365, Azure en Copilot. Ingram Micro ondersteunt hierin als strategische distributiepartner, levert kennis en tooling en biedt toegang tot het brede Microsoft-ecosysteem.
Cisco Talos waarschuwt voor crypto-diefstal via Google Spreadsheets
Cisco Talos waarschuwt in een recente rapportage voor ‘ClickFix’-aanvallen, waarbij slachtoffers misleid worden om zelf schadelijke code uit te voeren. Cybercriminelen misbruiken openbare Google Spreadsheets om onopgemerkt scripts uit te voeren en crypto te stelen. Valse Google-verificatieschermen leiden tot gestolen wachtwoorden, geleegde crypto-wallets en computerovername op afstand.
‘Bijna elke organisatie wereldwijd staat verkeer naar Google Docs toe’, zegt Jan Heijdra, field cto security bij Cisco Benelux. ‘Als je jouw aanvalscode in een spreadsheet kunt plaatsen, krijg je gratis en betrouwbare hosting die niemand blokkeert of in twijfel trekt. Er is geen vreemd domein om te markeren en geen vreemde server om te achterhalen. Je kijkt naar een documentverzoek, en dat is alles wat je logbestanden zullen laten zien.’
Slachtoffers krijgen het verzoek om JavaScript in de adresbalk van Chrome te plakken of toe te voegen aan een legitieme browserextensie, zodat deze bij elk bezoek opnieuw wordt geladen. Het geplakte fragment is slechts een ophaalscript.