Computable.nl
  • Thema’s
    • Carrière
    • IT Strategy & Governance
    • Cloud & Infrastructure
    • Data & AI
    • Security & Risk
    • Software & Development
    • Digitale werkplek
  • Sectoren
    • Channel
    • Financiële dienstverlening
    • Logistiek
    • Onderwijs
    • Overheid
    • Zorg
  • Awards
    • Computable Awards
    • Nieuws
    • Winnaars
    • Partner worden
    • Inzendingen
    • De jury en experts
  • Vacatures
    • Vacatures bekijken
    • Vacatures plaatsen
  • Bedrijven
    • Profielen
    • Producten & Diensten
  • Kennisbank
  • Magazine
    • Magazine
    • Adverteren in het magazine
  • Nieuwsbrief

Home » Security & Risk

NIS2 wordt een aanjager van cybersecurity, hoe hierop voor te bereiden.

25 september 2023 - 07:313 minuten leestijdAdvertorialSecurity & Risk
Externe bijdrage
Externe bijdrage
Google logo initiaal icoon
Computable toevoegen als voorkeursbron

Netwerkbeveiliging ligt onder een vergrootglas in de Europese Unie. De nieuwe NIS2-richtlijn verplicht EU-lidstaten om strengere, uniforme cybersecurity-normen in te stellen voor specifieke bedrijven en instellingen. Het doel is om de veerkracht en het reactievermogen van de publieke en private sector – en van de Europese Unie als geheel – op het gebied van cybersecurity te verbeteren.

Wat is NIS2?

De tweede richtlijn voor Network and Information Security (NIS2), die in december 2022 is gepubliceerd, is een logisch antwoord op het drastisch toegenomen cyberrisico sinds de publicatie van de eerste NIS-richtlijn in 2016. In zijn meest recente rapport stelt het Duitse Federale Bureau voor Informatiebeveiliging (BSI) bijvoorbeeld dat de dreiging groter is dan ooit tevoren. Daarom moeten kritieke infrastructuren in de EU tegen 2024 veerkrachtiger zijn en beter kunnen reageren via speciaal daarvoor opgerichte cybersecurity-instellingen, -strategieën en -partnerschappen.

De NIS2-richtlijn erkent dat een gecompromitteerde of onbekwame organisatie desastreuze gevolgen kan hebben voor allerlei andere sectoren. De richtlijn streeft ernaar deze organisaties verantwoordelijk te maken voor een bepaald niveau van informatiebeveiliging. Hierdoor zullen diensten die ‘kritisch’ zijn voor de samenleving en de economie, evenals diensten waarvan de verstoring of uitval kritieke gevolgen zou hebben, beter worden beschermd.

Het midden- en kleinbedrijf

Het midden- en kleinbedrijf (mkb) beschikt over veel data die extra bescherming verdient. Voorbeelden hiervan zijn onder andere productideeën, strategische plannen, innovatieve technische oplossingen en persoonlijke of financiële informatie. Helaas is het ook een feit dat de toegenomen cybercriminaliteit de noodzaak voor bescherming zeer urgent maakt. Veel bedrijven zijn minimaal één keer in hun bestaansgeschiedenis geconfronteerd met diefstal van data, spionage of sabotage. En de situatie zal naar verwachting niet beter worden.

Mkb-bedrijven moeten goed opletten als het gaat om NIS2. Bedrijven uit allerlei sectoren dienen hun netwerk nu net zo goed te beveiligen als grote bedrijven. Of het nu gaat om de voedsel- en drankensector, de auto-industrie, logistieke bedrijven, fabrikanten, verwerkers of distributeurs van medische, elektronische of chemische producten – zij moeten allen hun netwerkbeveiliging opnieuw tegen het licht houden en indien nodig verbeteren.

Voorbereiden op NIS2

Bedrijven zouden hun huidige cyberbeveiliging nu al kritisch onder de loep moeten nemen. Hoe gevoelig en kritisch zijn de data waar ze over beschikken en de diensten die ze leveren? Hoe ernstig zou een systeemuitval of -storing zijn voor hun activiteiten? Als op beide punten hoog wordt gescoord, moet hun netwerk goed worden beschermd. Dit begint met de bescherming van technische apparatuur met veilige gateways en firewalls zonder ‘backdoors’ en wordt gevolgd door goed risicobeheer.

De nieuwe NIS2-richtlijn heeft gevolgen voor veel meer bedrijven en instellingen dan zijn voorganger NIS1. De specificaties zijn strenger, de controle op de implementatie is duidelijker omschreven en de sancties bij niet-naleving zijn zwaarder. Ongeacht of NIS2 van toepassing is, is het voor alle bedrijven belangrijk om hun netwerkinfrastructuur zo goed mogelijk te beschermen. Nu het aantal cyberaanvallen drastisch toeneemt, is IT-beveiliging essentieel en moet het in alle bedrijfstakken centraal staan.

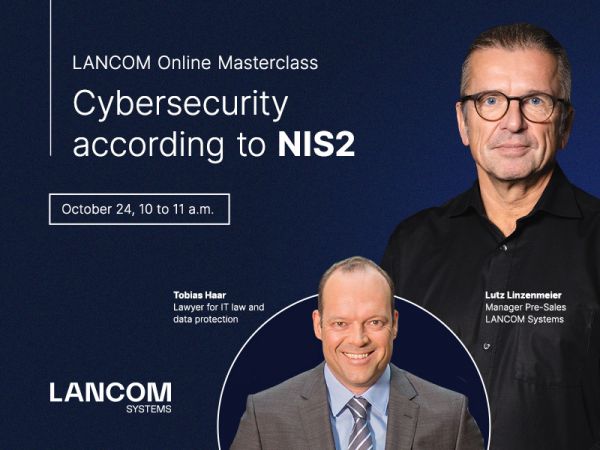
Kom meer te weten over de specifieke vereisten van NIS2, de onderdelen waarop deze regelgeving van toepassing is en hoe LANCOM kan ondersteunen bij een snelle en veilige implementatie door deel te nemen aan de Masterclass op 24 oktober met IT-advocaat en NIS2 expert Tobias Haar en LANCOM Sales Engineer Lutz Linzemeier.

Deel

    Inschrijven nieuwsbrief Computable

    Door te klikken op inschrijven geef je toestemming aan Jaarbeurs B.V. om je naam en e-mailadres te verwerken voor het verzenden van een of meer mailings namens Computable. Je kunt je toestemming te allen tijde intrekken via de af­meld­func­tie in de nieuwsbrief.
    Wil je weten hoe Jaarbeurs B.V. omgaat met jouw per­soons­ge­ge­vens? Klik dan hier voor ons privacy statement.

    Whitepapers

    Computable.nl

    Governance die AI laat groeien

    Praktische governance voor Copilot en agents: grip op data, identiteit en verantwoordelijkheid

    Computable.nl

    Hoe blijft jouw cloud bereikbaar en beheers je risico’s?

    Cloudcontinuïteit in de praktijk. Ontdek hoe je digitale continuïteit beter organiseert en risico’s beperkt.

    Computable.nl

    Eén beveiligingsstrategie voor mens, device en netwerk

    Een gids met inzicht in hoe gebruiker, apparaat en verbinding samen de beveiliging bepalen. Endpoint en gebruiker veilig verbonden.

    Geef een reactie Reactie annuleren

    Je moet ingelogd zijn op om een reactie te plaatsen.

    Populaire berichten

    Meer artikelen

    Uitgelicht

    Partnerartikel
    Soevereiniteit

    Digitale soevereiniteit of digitale au...

    Digitale soevereiniteit, digitale autonomie, soevereine cloud: de termen worden vaak door elkaar gebruikt. Maar wat betekenen ze nu echt, en waarom maakt het uit? Begin juli 2026 scherpte het kabinet...

    Meer persberichten

    Meer lezen

    Security & Risk

    Politie start strafrechtelijk onderzoek naar cyberaanval op Albert Heijn

    IT Strategy & Governance

    Kort: Zorgen om verkeerssoftware Rijkswaterstaat, Canon introduceert edr voor printomgeving (en meer)

    Security & Risk

    Microsoft slaat alarm over ai-cyberaanvallen

    Industry & OT

    Ot-beveiliging: spaghetti moet lasagne worden

    Patch Management

    Cybercriminelen bestoken PHP-servers na publicatie noodpatch

    Cloud & Infrastructure

    Kort: 7 miljoen voor ot-beveiliger Indurex, 10 miljoen voor Photon Bridge (en meer)

    ...

    Footer

    Direct naar

    • Carrièretests
    • Kennisbank
    • Computable Awards
    • Magazine
    • Ontvang Computable e-Magazine
    • Cybersec e-Magazine
    • Topics
    • Phishing
    • Ransomware
    • NEN 7510

    Producten

    • Adverteren en meer…
    • Jouw Producten en Bedrijfsprofiel
    • Whitepapers & Leads
    • Vacatures & Employer Branding
    • Persberichten
    • Persberichten bekijken
    • Blogwire

    Contact

    • Colofon
    • Computable en de AVG
    • Service & contact
    • Inschrijven nieuwsbrief
    • Inlog

    Social

    • Facebook
    • X
    • LinkedIn
    • YouTube
    • Instagram
    © 2026 Jaarbeurs
    • Disclaimer
    • Gebruikersvoorwaarden
    • Privacy statement
    Computable.nl is een product van Jaarbeurs