Computable.nl
  • Thema’s
    • Carrière
    • IT Strategy & Governance
    • Cloud & Infrastructure
    • Data & AI
    • Security & Risk
    • Software & Development
    • Digitale werkplek
  • Sectoren
    • Channel
    • Financiële dienstverlening
    • Logistiek
    • Onderwijs
    • Overheid
    • Zorg
  • Awards
    • Computable Awards
    • Nieuws
    • Winnaars
    • Partner worden
    • Inzendingen
    • De jury en experts
  • Vacatures
    • Vacatures bekijken
    • Vacatures plaatsen
  • Bedrijven
    • Profielen
    • Producten & Diensten
  • Kennisbank
  • Magazine
    • Magazine
    • Adverteren in het magazine
  • Nieuwsbrief

Home » Security & Risk

De Gemalto-hack heeft me wel verrast

12 maart 2015 - 07:543 minuten leestijdAdvertorialSecurity & Risk
Redactie Computable
Redactie Computable
Google logo initiaal icoon
Computable toevoegen als voorkeursbron

De hack van het Nederlandse bedrijf Gemalto heeft de wereld laten schrikken. Ik was er zelf ook wel verrast door. Ik dacht dat de onthullingen uit de Snowden-documenten wel een neergaande lijn vertoonden. Maar ik ben vooral verbaasd over de lauwe reacties.

Over deze blogger
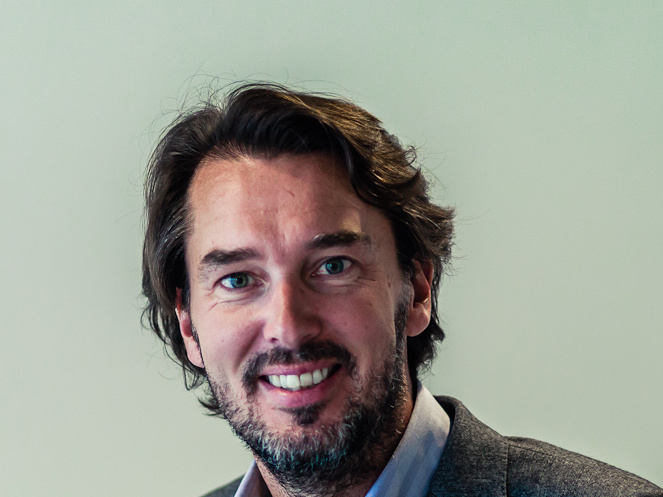
Ronald Prins is directeur en medeoprichter van Fox-IT. Hij studeerde Technische Wiskunde aan de TU Delft en heeft zich daarna gespecialiseerd als cryptograaf. Bij het Nederlands Forensisch Instituut was hij werkzaam als wetenschappelijk onderzoeker. In het kader hiervan heeft hij vele beveiligingen doorbroken waar de politie tegenaan liep bij het uitvoeren van hun onderzoeken. Daarnaast is hij medeverantwoordelijk voor de inzet van nieuwste methoden om digitale informatie voor rechercheonderzoeken te verkrijgen. In 1999 heeft hij samen met Menno van der Marel Fox-IT opgericht.

Gemalto is volgens onthullingen van NSA-klokkenluider Edward Snowden gehackt door de Amerikaanse en Britse inlichtingendiensten: NSA en GCHQ. Het in Nederland gevestigde bedrijf produceert miljarden sim-kaarten voor meer dan 450 telecomproviders wereldwijd. Bij de hack zouden de encryptiesleutels voor die kaarten zijn geoogst en opgeslagen voor later gebruik bij inlichtingenoperaties.

Heel grote broek

Ik vind het gek dat de Nederlandse overheid niets doet. Via de rechtbank moet hier civielrechtelijk wel wat mee te doen zijn. Maar dat doet niemand. Daar zit ik wel mee. Stel dat dit was gedaan door China of Noord-Korea, dan is de wereld te klein. Amerika trekt een wel heel grote broek aan. Als mijn bedrijf dit was overkomen, zou ik serieus een civielrechtelijke claim overwegen.

Gemalto heeft na de onthulling al gelijk verklaard: ‘Wij worden regelmatig aangevallen, en dat zien we ook’. Het gaat dan om diverse aanvallers, vanuit en door verschillende landen. Dat ervaren wij bij Fox-IT ook. Maar het gaat niet om de aanvallen die je ziet en afslaat. Het gaat om diegene die je níet ziet. Hoe je reageert, is ook belangrijk, erg belangrijk. Vervolgens heeft Gemalto in een persbericht verklaard dat de beveiliging van zijn sim-kaarten niet gekraakt is.

Klaar hebben staan

Natuurlijk is dat zo! Als de NSA de encryptiesleutels in handen heeft gekregen, is daarmee de beveiliging formeel gezien niet gekraakt. Als je een sleutel hebt, kun je de deur immers opendoen in plaats van openbreken. Maar encryptie kraken kan ook, hoor. Alleen dat duurt wat lang: zeg een weekje met de middelen die de NSA tot zijn beschikking heeft.

Er wordt nu veel gepraat over de privacy van Nederlanders, maar daar is het de NSA volgens mij niet om te doen. Het gaat erom dat ze ergens een jeep of truck met antennemast kunnen plaatsen om belverkeer in de omgeving te pakken. Het handige aan het hebben van een complete database met vooraf vergaarde sleutels voor sim-kaarten is, dat je als NSA realtime kunt tappen. Dus zonder eerst te hoeven achterhalen wie je wilt afluisteren. De operatie kan dan ‘andersom’ gaan: gelijk in een bepaald gebied het mobiele gespreksverkeer van personen daar opvangen om dan zo hun identiteiten te kunnen achterhalen.

Kijk naar de keten

Zelf heb ik naar aanleiding van de Gemalto-hack niet mijn sim-kaart verwisseld. Als ik beveiligd wil communiceren dan zorg ik voor end-to-end encryption. Vergeet niet: Gemalto is weliswaar een grote leverancier op het gebied van sim-kaarten, maar het is één van de spelers. Verder hebben de telecomproviders natuurlijk elk ook de sleutels voor sim-kaarten die in gebruik zijn op hun netwerken.
Deel

    Inschrijven nieuwsbrief Computable

    Door te klikken op inschrijven geef je toestemming aan Jaarbeurs B.V. om je naam en e-mailadres te verwerken voor het verzenden van een of meer mailings namens Computable. Je kunt je toestemming te allen tijde intrekken via de af­meld­func­tie in de nieuwsbrief.
    Wil je weten hoe Jaarbeurs B.V. omgaat met jouw per­soons­ge­ge­vens? Klik dan hier voor ons privacy statement.

    Whitepapers

    Computable.nl

    Governance die AI laat groeien

    Praktische governance voor Copilot en agents: grip op data, identiteit en verantwoordelijkheid

    Computable.nl

    Hoe blijft jouw cloud bereikbaar en beheers je risico’s?

    Cloudcontinuïteit in de praktijk. Ontdek hoe je digitale continuïteit beter organiseert en risico’s beperkt.

    Computable.nl

    Eén beveiligingsstrategie voor mens, device en netwerk

    Een gids met inzicht in hoe gebruiker, apparaat en verbinding samen de beveiliging bepalen. Endpoint en gebruiker veilig verbonden.

    Geef een reactie Reactie annuleren

    Je moet ingelogd zijn op om een reactie te plaatsen.

    Populaire berichten

    Meer artikelen

    Uitgelicht

    Partnerartikel
    Soevereiniteit

    Digitale soevereiniteit of digitale au...

    Digitale soevereiniteit, digitale autonomie, soevereine cloud: de termen worden vaak door elkaar gebruikt. Maar wat betekenen ze nu echt, en waarom maakt het uit? Begin juli 2026 scherpte het kabinet...

    Meer persberichten

    Meer lezen

    Security & Risk

    Kort: KPN vernieuwt e-mail- en opslagdienst, hack bij SC Heerenveen legt ticketfraude bloot (en meer)

    Security & Risk

    Kort: ’15 procent NL-organisaties getroffen door PHP-aanval’, Gartner deelt 5 ai-trends voor 2027 (en meer)

    Security & Risk

    Politie start strafrechtelijk onderzoek naar cyberaanval op Albert Heijn

    IT Strategy & Governance

    Kort: Zorgen om verkeerssoftware Rijkswaterstaat, Canon introduceert edr voor printomgeving (en meer)

    Security & Risk

    Microsoft slaat alarm over ai-cyberaanvallen

    Industry & OT

    Ot-beveiliging: spaghetti moet lasagne worden

    ...

    Footer

    Direct naar

    • Carrièretests
    • Kennisbank
    • Computable Awards
    • Magazine
    • Ontvang Computable e-Magazine
    • Cybersec e-Magazine
    • Topics
    • Phishing
    • Ransomware
    • NEN 7510

    Producten

    • Adverteren en meer…
    • Jouw Producten en Bedrijfsprofiel
    • Whitepapers & Leads
    • Vacatures & Employer Branding
    • Persberichten
    • Persberichten bekijken
    • Blogwire

    Contact

    • Colofon
    • Computable en de AVG
    • Service & contact
    • Inschrijven nieuwsbrief
    • Inlog

    Social

    • Facebook
    • X
    • LinkedIn
    • YouTube
    • Instagram
    © 2026 Jaarbeurs
    • Disclaimer
    • Gebruikersvoorwaarden
    • Privacy statement
    Computable.nl is een product van Jaarbeurs