Computable.nl
  • Thema’s
    • Carrière
    • IT Strategy & Governance
    • Cloud & Infrastructure
    • Data & AI
    • Security & Risk
    • Software & Development
    • Digitale werkplek
  • Sectoren
    • Channel
    • Financiële dienstverlening
    • Logistiek
    • Onderwijs
    • Overheid
    • Zorg
  • Awards
    • Computable Awards
    • Nieuws
    • Winnaars
    • Partner worden
    • Inzendingen
    • De jury en experts
  • Vacatures
    • Vacatures bekijken
    • Vacatures plaatsen
  • Bedrijven
    • Profielen
    • Producten & Diensten
  • Kennisbank
  • Magazine
    • Magazine
    • Adverteren in het magazine
  • Nieuwsbrief

Home » Security & Risk » Threat Detection » Security Operations

Vertraging bij implementatie NIS2 loopt enorm op

16 juni 2025 - 18:27ActueelSecurity Operations
Alfred Monterie
Alfred Monterie
Google logo initiaal icoon
Computable toevoegen als voorkeursbron

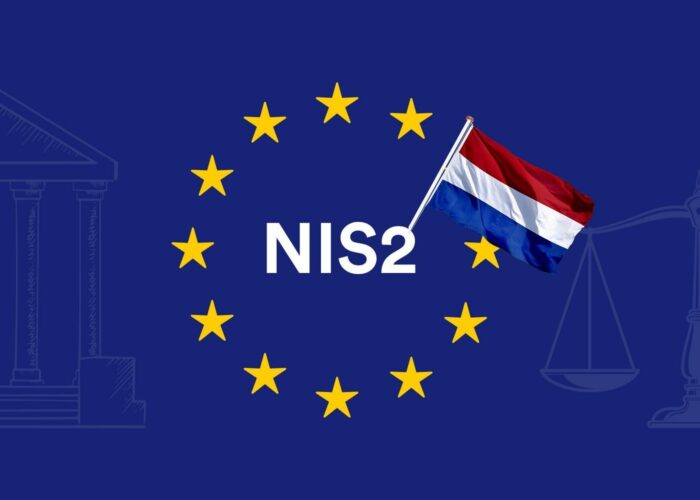
De Cyberbeveiligingswet loopt een enorme vertraging op. De Nederlandse implementatie van de Europese NIS2-richtlijn treedt op zijn vroegst in het tweede kwartaal van 2026 in werking. Het lukt ambtelijk Justitie maar niet om tempo te maken. Als het een beetje tegenzit, gaat de omzetting naar nationale wetgeving nog veel langer duren.

Mogelijk treedt de wet pas in de tweede helft van volgend jaar in werking: ongeveer twee jaar later dan de Europese Commissie had voorgeschreven. Aanvankelijk had de wet al medio oktober 2024 moeten zijn ingevoerd.

Toen die datum onhaalbaar bleek, werd als nieuwe deadline het derde kwartaal van dit jaar gesteld. Maar minister David van Weel (Justitie en Veiligheid) ziet hier niets van terechtkomen. Zo blijkt uit een brief aan de Tweede Kamer. Ook de Wet weerbaarheid kritieke entiteiten, de implementatie van de zogeheten CER-richtlijn, wil maar niet vlotten.

Complex traject

Het ministerie zoekt troost in het feit dat lidstaten als Duitsland en Frankrijk ook achterlopen, aldus een bijlage bij de brief. Maar bijvoorbeeld België had de Cyberbeveiligingswet wel op tijd klaar. Ook landen als Griekenland, Slowakije en Litouwen hadden daar weinig moeite mee.

Van Weel geeft als reden voor de vertragingen dat de omzetting van de EU-richtlijnen in wetgeving een omvangrijk en complex traject is, waarbij grote zorgvuldigheid vereist is. De val van het kabinet werkt evenmin bevorderlijk.

Het ziet er echter niet naar uit dat de Cyberbeveiligingswet controversieel wordt verklaard waardoor dit wetsvoorstel niet kan worden ingediend. Van Weel vraagt de Tweede Kamer om een spoedige behandeling van de wetsvoorstellen. Hij is van plan om de concepten van de algemene maatregelen van bestuur onder de Cyberbeveiligingswet en de Wet weerbaarheid kritieke entiteiten onverplicht toe te zenden aan de Tweede Kamer, zodat die deze amvb’s (= algemene maatregel van bestuur) kan betrekken bij de behandeling van de wetsvoorstellen.
Meer over

NIS2Security awareness

Deel

    Inschrijven nieuwsbrief Computable

    Door te klikken op inschrijven geef je toestemming aan Jaarbeurs B.V. om je naam en e-mailadres te verwerken voor het verzenden van een of meer mailings namens Computable. Je kunt je toestemming te allen tijde intrekken via de af­meld­func­tie in de nieuwsbrief.
    Wil je weten hoe Jaarbeurs B.V. omgaat met jouw per­soons­ge­ge­vens? Klik dan hier voor ons privacy statement.

    Geef een reactie Reactie annuleren

    Je moet ingelogd zijn op om een reactie te plaatsen.

    Populaire berichten

    Meer artikelen

    Uitgelicht

    Partnerartikel
    Soevereiniteit

    Digitale soevereiniteit of digitale au...

    Digitale soevereiniteit, digitale autonomie, soevereine cloud: de termen worden vaak door elkaar gebruikt. Maar wat betekenen ze nu echt, en waarom maakt het uit? Begin juli 2026 scherpte het kabinet...

    Meer persberichten

    Meer lezen

    Security & Risk

    5 vragen over de opkomst van ai en cyberaanvallen

    Ai in het soc: humans in de loop en in de lead
    Security & Risk

    Ai in het soc: humans in de lead en in de loop

    Risico, risk
    Carrière

    Kort: Agents vergroten risico sw-­kwets­baar­he­den, SAS lanceert platform ai-toezicht (en meer)

    IT Strategy & Governance

    Publiek-privaat manifest om ai-cyberdreiging te beteugelen

    Cloud & Infrastructure

    Kort: 18 miljoen voor nieuwe zeekabel, Accenture en Anthropic in aanval tegen ai‑risico’s (en meer)

    Security & Risk

    Startups tonen innovatiekracht op Cybersec Netherlands

    ...

    Footer

    Direct naar

    • Carrièretests
    • Kennisbank
    • Computable Awards
    • Magazine
    • Ontvang Computable e-Magazine
    • Cybersec e-Magazine
    • Topics
    • Phishing
    • Ransomware
    • NEN 7510

    Producten

    • Adverteren en meer…
    • Jouw Producten en Bedrijfsprofiel
    • Whitepapers & Leads
    • Vacatures & Employer Branding
    • Persberichten
    • Persberichten bekijken
    • Blogwire

    Contact

    • Colofon
    • Computable en de AVG
    • Service & contact
    • Inschrijven nieuwsbrief
    • Inlog

    Social

    • Facebook
    • X
    • LinkedIn
    • YouTube
    • Instagram
    © 2026 Jaarbeurs
    • Disclaimer
    • Gebruikersvoorwaarden
    • Privacy statement
    Computable.nl is een product van Jaarbeurs