
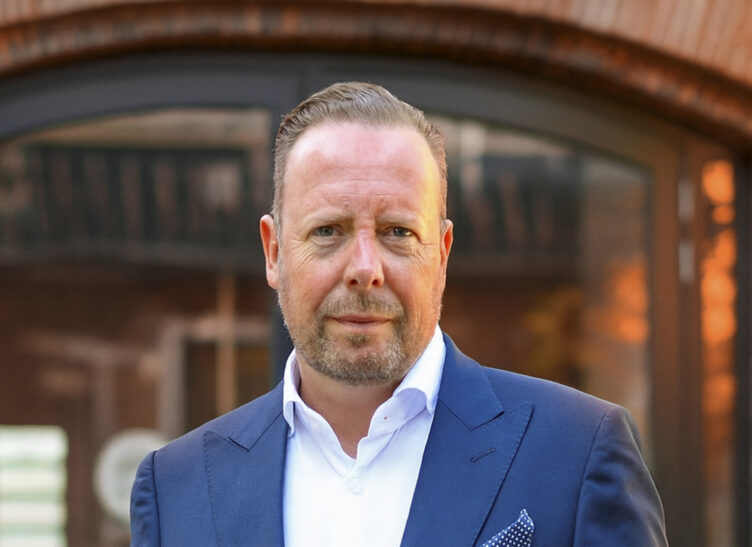
Quint Ketting (Atos) tijdens Cybersec Netherlands 2026
Het begint niet met een hacker in een donkere hoodie. Het begint met een besluit dat logisch lijkt. Een proces wordt geautomatiseerd. Een ai-agent krijgt toegang tot bedrijfsgegevens. Een medewerker laat een algoritme zelfstandig e-mails afhandelen of code schrijven. Alles gaat sneller, efficiënter en slimmer. Tot het moment waarop niemand zich nog afvraagt wie de controle heeft als het misgaat.
Dat is precies het patroon dat we eerder hebben gezien. Eind jaren negentig verbonden we de wereld met internet, terwijl beveiliging vooral een bijzaak was. Pas nadat cybercriminaliteit, ransomware en grootschalige datalekken de keerzijde van die digitale versnelling zichtbaar maakten, begon beveiliging een volwaardige discipline te worden. Nu staan organisaties opnieuw op een vergelijkbaar kantelpunt. Niet internet, maar autonome AI verandert in hoog tempo de manier waarop we werken, beslissingen nemen en systemen aansturen.
Snellere aanvallen met ai
Die ontwikkeling staat centraal in de keynote die Quint Ketting, Executive Advisor Cybersecurity bij Atos, verzorgt tijdens de eerste dag van Cybersec Netherlands 2026 (9 en 10 september in Jaarbeurs, Utrecht). Zijn centrale vraag is even eenvoudig als ongemakkelijk: zijn de spelregels waarop cybersecurity jarenlang heeft vertrouwd nog wel voldoende in een wereld waarin aanvallen zich met behulp van ai sneller ontwikkelen dan mensen kunnen reageren?
Die vraag raakt een fundamentele verschuiving. Jarenlang draaide cybersecurity om controle. Processen werden ingericht, governance aangescherpt en compliance-eisen uitgebreid. Frameworks en certificeringen zorgden voor structuur en voorspelbaarheid. Dat blijft noodzakelijk. Maar wanneer aanvallers gebruikmaken van systemen die continu leren, automatisch beslissingen nemen en zonder onderbreking opereren, ontstaat een nieuw probleem: snelheid.
Zorgvuldig ontworpen processen
Een aanvaller hoeft niet meer te wachten op kantooruren of een menselijke beslissing. Ai kan kwetsbaarheden analyseren, phishingcampagnes personaliseren, malware aanpassen en nieuwe aanvalspaden verkennen zonder pauze. De traditionele verdedigingsorganisatie daarentegen kent vaak nog een heel ander ritme. Meldingen worden geëscaleerd, formulieren ingevuld, vergaderingen gepland en besluitvorming volgt vaste procedures. Die processen zijn zorgvuldig ontworpen, maar niet altijd ontworpen voor een tegenstander die zich in seconden aanpast.
Dat betekent niet dat governance zijn waarde verliest. Integendeel. Goed bestuur, heldere verantwoordelijkheden en aantoonbare compliance blijven het fundament van digitale weerbaarheid. De uitdaging is dat governance alleen niet langer voldoende is. Organisaties zullen manieren moeten vinden om snelheid en beheersing met elkaar te combineren.
Andere manier van samenwerken
Dat vraagt om een andere manier van samenwerken. Niet alleen tussen securityteams en it-afdelingen, maar ook tussen bestuurders, ontwikkelaars, leveranciers en gebruikers. Cyberweerbaarheid wordt steeds minder een verzameling losse maatregelen en steeds meer een continu proces waarin informatie, inzichten en beslissingen sneller gedeeld moeten worden. Periodieke controles maken plaats voor voortdurende monitoring. Statische beveiligingsmaatregelen worden aangevuld met systemen die zich tijdens een aanval kunnen aanpassen. En vertrouwen verschuift van hiërarchische besluitvorming naar teams die bevoegd zijn om direct te handelen wanneer de situatie daarom vraagt.
Juist daarin schuilt misschien wel de grootste uitdaging van het ai-tijdperk. Technologie ontwikkelt zich sneller dan organisaties hun werkwijzen aanpassen. Nieuwe ai-toepassingen worden geïmplementeerd omdat de voordelen evident zijn, terwijl de governance, beveiliging en samenwerking eromheen vaak pas later volgen. Daarmee dreigt dezelfde fout als bij de opkomst van internet: eerst massaal innoveren, daarna ontdekken welke risico’s zijn ontstaan.
Sneller beslissingen nemen
Dat vraagt om een andere reflex. Niet méér regels, maar betere samenwerking. Niet minder governance, maar governance die snelheid mogelijk maakt. Niet uitsluitend investeren in nieuwe technologie, maar ook in het vermogen van mensen en organisaties om gezamenlijk sneller beslissingen te nemen wanneer de omstandigheden daarom vragen.
De opkomst van autonome ai maakt cybersecurity daarmee niet alleen tot een technisch vraagstuk, maar ook tot een organisatievraagstuk. Hoe organiseer je vertrouwen wanneer systemen zelfstandig handelen? Hoe houd je grip zonder innovatie af te remmen? En hoe zorg je ervoor dat beveiliging geen sluitpost wordt van digitale transformatie, maar vanaf het begin onderdeel is van de architectuur?
Volgende fase cybersecurity
Dat zijn precies de vragen die de komende jaren bepalend zullen zijn voor de digitale weerbaarheid van organisaties. Tijdens Cybersec Netherlands 2026 neemt Quint Ketting op de eerste dag het publiek mee langs deze ontwikkeling. Niet met een pleidooi voor meer angst of meer regelgeving, maar met een kritische blik op de manier waarop organisaties zich voorbereiden op een tijdperk waarin snelheid, samenwerking en vertrouwen minstens zo bepalend worden als technologie zelf. Wie zich wil voorbereiden op de volgende fase van cybersecurity, zal niet alleen moeten investeren in betere systemen, maar vooral in een andere manier van denken en samenwerken.
Bezoek Cybersec Netherlands 2026
Ontdek de nieuwste ontwikkelingen in cybersecurity tijdens Cybersec Netherlands op 9 en 10 september 2026 in Jaarbeurs Utrecht. Laat je inspireren door experts, praktijkcases en innovatieve oplossingen.
Een besluit dat logisch lijkt maar jaren later gewoon een slecht besluit blijkt te zijn gaat om een voortschrijdende inzicht. Beetje als met het idee van de cloud welke alle mogelijkheden bood maar geen wonderen want nieuwe hype is uiteindelijk ook gewoon een herhaling van zetten. Je kunt je klok er op gelijk zetten dat de keerzijde van elke digitale versnelling om een teleurstelling in de verwachtingen gaat.
In de jaren 90 wist ik al dat bedrijfsprocessen als de middeleeuwse muren zijn, iedere organisatie met zijn eigen stadsrechten bleek de samenwerking te remmen alhoewel ik nooit geloofd heb in de belofte van one ring to rule them all met de belofte van ERP. Als ik nu kijk naar de ‘supply chain’ risico’s met hedendaagse geopolitieke bril dan blijkt het eerdere beleid vooral een slecht besluit te zijn.
Fantastisch dat de Jaarbeursbode een stoet sprekers op het schild hijst maar waar zijn nu eigenlijk de visionairs?
Wat betreft een andere manier van denken en samenwerken moeten we nog eens goed kijken wie onze vrienden zijn en wie niet. Dat is vooral een politieke strikvraag want wie laat je binnen je stadsmuren en wie niet? Vertrouwen zit tenslotte niet in een systeem maar in relaties welke niet om de verwachtingen gaan maar om de loyaliteit.